

Bài học từ 59 báo cáo lỗi kernel Linux
"Microsoft's FORGE Lab conducted a three-month scan of Linux kernel subsystems using AI-powered tools (Sonnet, GPT-5.4/5.5, Opus) resulting in 59 public upstream reports and 33 CVEs. Eight of the CVEs had working root privilege-escalation exploits, and fixes for 38 reports have been merged into the mainline kernel. The average age of the reported bugs was 8.1 years, with one dating back 21 years."
Phát hiện lỗ hổng leo thang đặc quyền root trong kernel Linux có thể cho phép kẻ tấn công chiếm quyền điều khiển hệ thống. Việc tìm thấy các lỗ hổng tồn tại trong hơn 20 năm cho thấy sự cần thiết của việc quét bảo mật thường xuyên.
Các lỗ hổng trong kernel Linux có thể ảnh hưởng đến các hệ thống quan trọng, gây ra gián đoạn dịch vụ và tổn thất dữ liệu. Việc sử dụng công cụ AI để phát hiện lỗ hổng có thể giúp giảm thiểu rủi ro này.
Microsoft FORGE Lab vừa quét các subsystem của kernel Linux bằng công cụ AI (Sonnet, GPT-5.4/5.5, Opus) trong ba tháng, tạo ra 59 báo cáo upstream công khai và 33 CVE (Common Vulnerabilities and Exposures - Mã định danh lỗ hổng bảo mật chung). Tám CVE có exploit leo thang đặc quyền root hoạt động, và bản sửa cho 38 báo cáo đã được hợp nhất vào kernel chính.
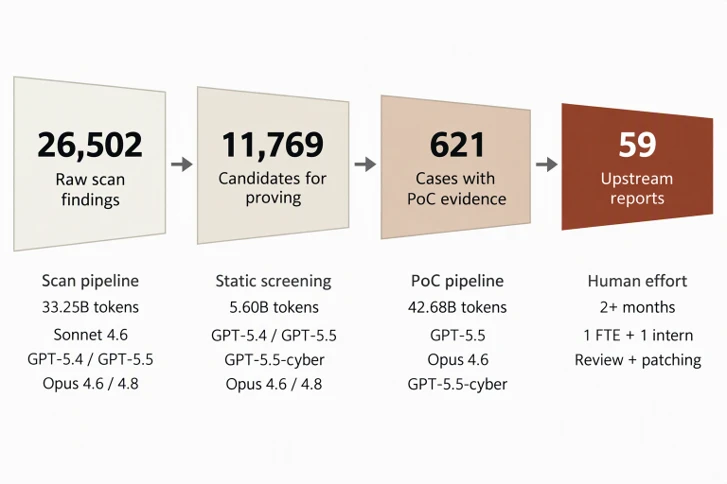
Tìm ra lỗi chỉ là một phần công việc. Quét ban đầu tạo ra 26.502 kết quả thô trong khoảng hai tuần, nhưng việc biến chúng thành lỗi tái tạo được, báo cáo upstream và bản vá mất nhiều tháng điều tra chuyên sâu và hợp tác với những người bảo trì Linux.
FORGE Lab tập trung vào các subsystem cốt lõi như mạng, hệ thống tệp và mô-đun bảo mật. Tiêu chí chọn lọc đơn giản: chọn các thành phần nhạy cảm về bảo mật, không phụ thuộc vào phần cứng chuyên dụng để đơn giản hóa việc xác thực dựa trên QEMU. Quét mã chủ yếu sử dụng Sonnet 4.6 (71,1% token quét mã), GPT-5.4 (20,1%) và GPT-5.5 (7,1%).
Quét MDASH tạo ra 26.502 kết quả thô trong khoảng hai tuần trên hai máy chủ (64 lõi/256 GB RAM và 32 lõi/128 GB RAM). Sau đó, các agent lọc ra các kết quả có độ tin cậy thấp, giảm số lượng ứng viên xuống còn 11.769. Các agent tạo PoC (Proof of Concept - Bằng chứng khái niệm) sau đó cố gắng tái tạo trong QEMU, chủ yếu sử dụng GPT-5.5 (77,3% token tái tạo), Opus 4.6 (13,2%) và GPT-5.5-cyber (9,4%). Chuyên gia xem xét 621 trường hợp có bằng chứng PoC để xác định nguyên nhân gốc rễ, hợp nhất các bản trùng lặp và chuẩn bị các bản gửi upstream.
Khoảng một báo cáo upstream công khai được tạo ra từ mỗi mười trường hợp có PoC: 59 báo cáo từ 621 trường hợp (9,5%). Trong số đó, 266 (42,8%) chia sẻ nguyên nhân gốc rễ với một trường hợp khác, vì vậy một bản vá có thể sửa chúng cùng nhau. 163 (26,2%) không được báo cáo sau khi xem xét, chủ yếu do tác động bảo mật hạn chế. 133 (21,4%) đã được báo cáo hoặc sửa chữa upstream trước đó. Thời điểm gửi báo cáo giải thích nhiều trường hợp trùng lặp này.
Đến nay, bản sửa cho 38 báo cáo đã được hợp nhất vào mainline—một nửa được gửi thành công ngay lần đầu, số còn lại sau một đến bốn lần sửa đổi. Thời gian từ bản vá công khai đầu tiên đến khi được đưa vào bản phát hành mainline là trung bình 41 ngày (tối đa 108 ngày). Họ vẫn đang làm việc với những người bảo trì về các báo cáo còn lại.
Đáng ngạc nhiên là, hầu hết các lỗi được báo cáo đã tồn tại trong kernel trong nhiều năm. Trung bình, mỗi lỗi đã tồn tại 8,1 năm khi được báo cáo lần đầu. Một trong những lỗi lâu đời nhất, lỗi tràn bộ nhớ của cls_u32 (CVE-2026-74544), đã tồn tại ít nhất 21 năm.
Câu hỏi thường gặp
FORGE Lab đã sử dụng công cụ AI nào để quét kernel Linux?
FORGE Lab sử dụng Sonnet 4.6, GPT-5.4, GPT-5.5 và Opus để quét các subsystem của kernel Linux. Sonnet chiếm phần lớn các token quét mã (71,1%), tiếp theo là GPT-5.4 (20,1%) và GPT-5.5 (7,1%).
Có bao nhiêu CVE đã được phát hiện trong quá trình quét?
Quá trình quét đã phát hiện ra 33 CVE (Common Vulnerabilities and Exposures). Tám trong số đó có exploit leo thang đặc quyền root hoạt động.
Thời gian trung bình để một bản vá được hợp nhất vào mainline là bao lâu?
Thời gian trung bình để một bản vá được hợp nhất vào mainline là 41 ngày, với thời gian tối đa là 108 ngày. Một nửa số bản vá được chấp nhận ngay lần gửi đầu tiên.
Góc nhìn cộng đồng
Tổng hợp từ thảo luận công khai. Chỉ những ý có link nguồn. Không thêm ý kiến khi không tìm thấy.
- Hacker Newsdigi_owl
Một người dùng cho rằng khả năng nâng cấp kernel liên tục mà vẫn đảm bảo tính tương thích là quan trọng. Họ cũng đánh giá cao việc Linus Torvalds không làm việc cho các công ty lớn, cho phép ông từ chối các thay đổi không cần thiết.
Xem thảo luận ➔
Góc nhìn của Orange Cloud
Theo chúng tôi, việc phát hiện lỗ hổng bằng AI có thể giúp các doanh nghiệp Việt Nam tiết kiệm chi phí bảo mật bằng cách tự động hóa việc quét và báo cáo. Tuy nhiên, việc xác thực và sửa lỗi vẫn cần chuyên gia. Các công ty nên thử nghiệm các công cụ AI như Sonnet để tìm kiếm lỗ hổng trong hệ thống của họ, nhưng đừng bỏ qua quy trình đánh giá thủ công.