

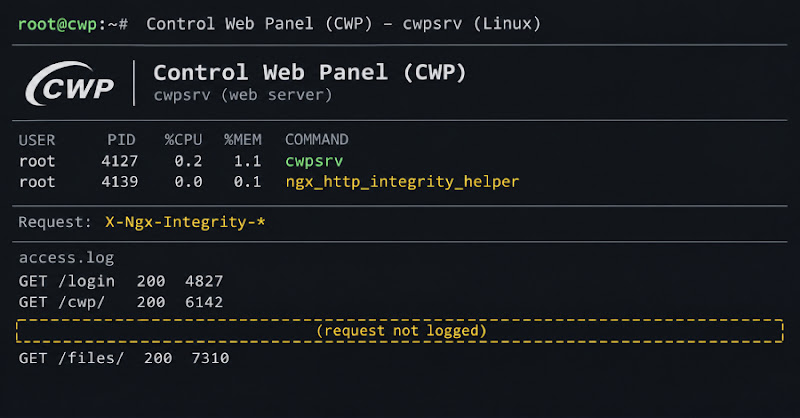
Backdoor 'cwpdoor' ẩn trong Control Web Panel cho phép thực thi lệnh bí mật
"Researchers discovered a backdoor, named 'cwpdoor', hidden within the Control Web Panel (CWP) web server for Linux, affecting versions 1.15.10 and 1.24.0. The backdoor allows attackers to execute commands without logging, requiring initial root access to install. Indicators of compromise and cleanup steps have been published by QiAnXin's XLab."
Backdoor này cho phép thực thi lệnh trái phép và ẩn dấu hoạt động trên server, gây ra mất kiểm soát hệ thống.
Sự cố này có thể dẫn đến mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín cho các doanh nghiệp sử dụng Control Web Panel. Việc phục hồi hệ thống cũng tốn kém.
QiAnXin's XLab phát hiện backdoor 'cwpdoor' trong Control Web Panel (CWP) phiên bản 1.15.10 và 1.24.0. Kẻ tấn công có thể thực thi lệnh mà không để lại nhật ký, nhưng cần quyền root để cài đặt backdoor này.
Đây là vấn đề đáng lưu ý với các kỹ sư và doanh nghiệp Việt Nam sử dụng CWP để quản lý server Linux. Backdoor này cho phép kẻ tấn công kiểm soát hoàn toàn máy chủ nếu chúng đã có quyền root.
Backdoor cwpdoor được ngụy trang dưới dạng bản cập nhật và sử dụng socket Unix ngx_http_integrity_helper để hoạt động. Nó chỉ phản hồi các yêu cầu có chứa header X-Ngx-Integrity hợp lệ.
Ngày 30/9, một bản lưu trữ chứa backdoor được tải lên VirusTotal từ Brazil, cho thấy đã có nạn nhân thực tế. Hiện chưa rõ số lượng server bị ảnh hưởng. MD5 hash của installer script là e505d4ffa21cf494a5dc2d7c8f4f1236.
Để kiểm tra server, XLab đề xuất ba bước: kiểm tra socket bằng ss -axp | grep integrity, kiểm tra process bằng ps aux | grep cwpsrv, và tìm kiếm chuỗi X-Ngx-Integrity trong file cwpsrv bằng lệnh strings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integrity.
Để khắc phục, hãy khôi phục file cwpsrv gốc từ bản sao lưu (nếu có), nâng cấp lên phiên bản mới nhất và thay đổi tất cả mật khẩu control panel. Xem xét server là bị xâm nhập hoàn toàn và kiểm tra các mối đe dọa khác.
Câu hỏi thường gặp
Backdoor 'cwpdoor' là gì?
Đây là một backdoor được tìm thấy trong Control Web Panel (CWP) phiên bản 1.15.10 và 1.24.0. Nó cho phép kẻ tấn công thực thi lệnh trên server mà không bị ghi lại trong nhật ký.
Làm thế nào để kiểm tra server có bị nhiễm backdoor không?
XLab khuyến nghị kiểm tra socket bằng ss -axp | grep integrity, process bằng ps aux | grep cwpsrv và tìm chuỗi X-Ngx-Integrity trong file cwpsrv.
Các bước khắc phục khi server bị nhiễm backdoor là gì?
Khôi phục file cwpsrv gốc từ bản sao lưu, nâng cấp lên phiên bản mới nhất và thay đổi tất cả mật khẩu control panel. Cần xem xét server là bị xâm nhập hoàn toàn.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc backdoor này hoạt động bí mật, không ghi log, là đặc biệt nguy hiểm. Các doanh nghiệp Việt Nam sử dụng CWP nên kiểm tra ngay lập tức và áp dụng các biện pháp khắc phục. Điều đáng chú ý là backdoor này yêu cầu quyền root, nghĩa là kẻ tấn công đã có quyền truy cập cao trước khi cài đặt nó. Doanh nghiệp nên xem xét lại quy trình quản lý quyền truy cập và tăng cường bảo mật server.