

AWS WAF giảm thiểu lỗ hổng RCE PHP2Shell (CVE-2026-109618 & CVE-2026-109619)
"The PHP project released fixes for two critical remote code execution (RCE) vulnerabilities, CVE-2026-109618 and CVE-2026-109619 (PHP2Shell), affecting PHP versions 8.5.12, 8.4.27, 8.3.36, and 8.2.35. AWS WAF provides mitigations via the PHP application managed rule group (versions 2.3 and later) to reduce exposure during patching, but patching is the primary solution. AWS WAF rules focus on multipart traffic and session upload progress fields."
Hai lỗ hổng RCE này cho phép tấn công từ xa và có thể dẫn đến mất dữ liệu hoặc lây nhiễm mã độc.
Các doanh nghiệp sử dụng PHP có thể gặp gián đoạn dịch vụ và thiệt hại uy tín nếu không vá lỗi kịp thời. Việc sử dụng AWS WAF có thể giảm thiểu rủi ro trong thời gian chờ đợi.
Ngày 21 tháng 10 năm 2026, PHP phát hành bản vá cho hai lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng, CVE-2026-109618 và CVE-2026-109619 (tập thể gọi là PHP2Shell). Cả hai đều đạt mức 9.2 (Critical) theo CVSS v4.0 và cho phép kẻ tấn công không xác thực chạy mã trên máy chủ dễ bị tấn công. Các bản vá áp dụng cho PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35.
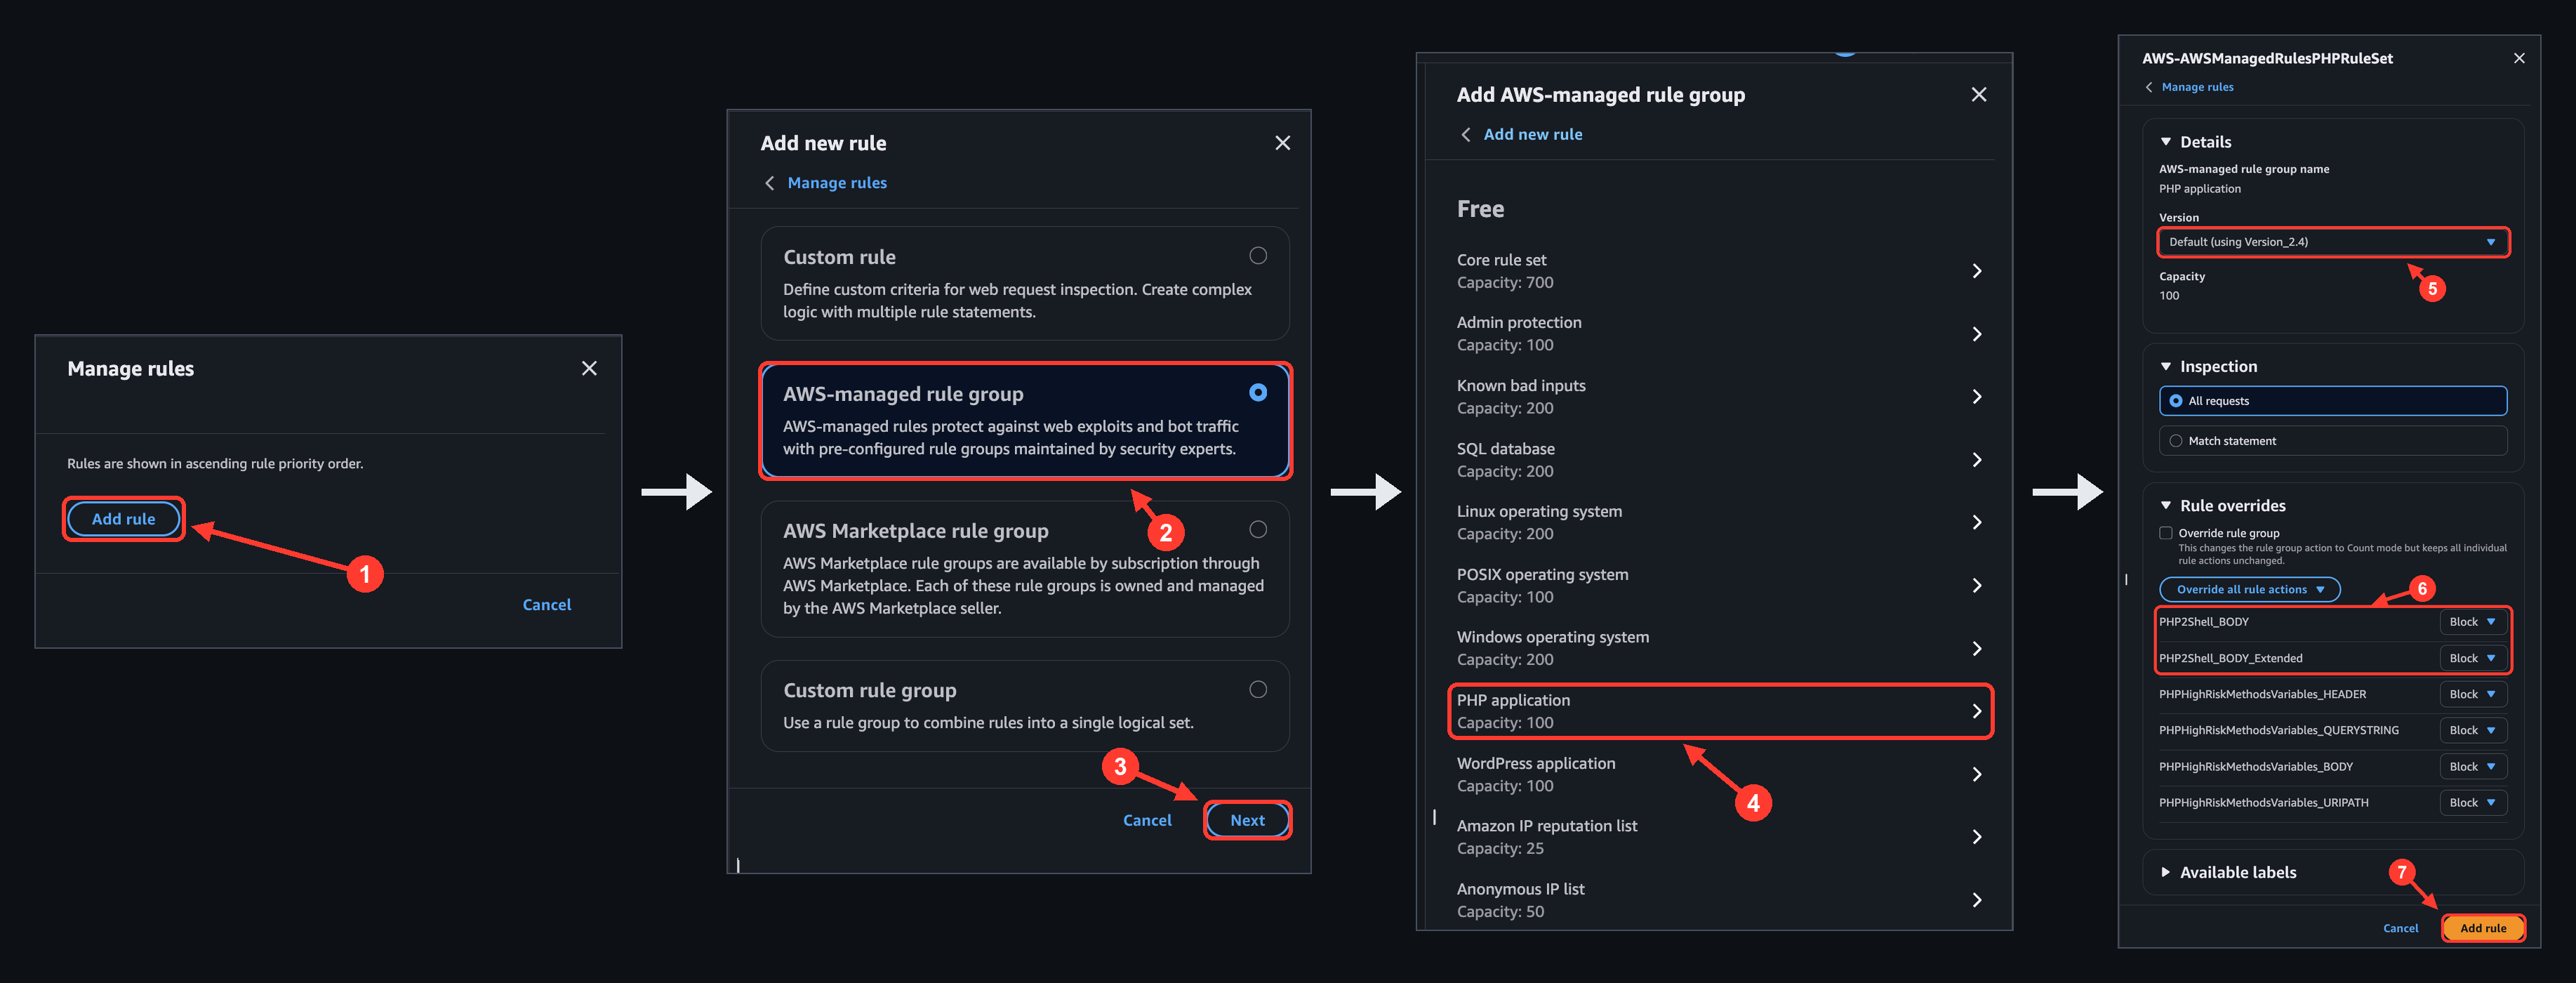
Với các kỹ sư và doanh nghiệp Việt Nam sử dụng PHP, việc vá lỗi là ưu tiên hàng đầu. Tuy nhiên, việc vá lỗi trên diện rộng cần thời gian. AWS WAF có thể giảm thiểu rủi ro trong quá trình này. Nhóm quy tắc quản lý ứng dụng PHP của AWS WAF (phiên bản 2.3 trở lên) cung cấp các biện pháp giảm thiểu, tập trung vào lưu lượng multipart và các trường tiến trình tải lên phiên.
AWS WAF kiểm tra yêu cầu HTTP ở edge, không phân tích cấu trúc bên trong của multipart body và không có quyền truy cập vào bộ nhớ của worker process PHP hoặc cấu hình máy chủ. Quy tắc PHP2Shell_BODY (cho CVE-2026-109619) và PHP2Shell_BODY_Extended (cho CVE-2026-109618) giúp giảm thiểu rủi ro. AWS liên tục cập nhật nhóm quy tắc này. Bạn có thể theo dõi thay đổi tại AWS Managed Rules changelog hoặc đăng ký thông báo qua AWS Managed Rules SNS topic.
Quan trọng: Vá lỗi là giải pháp hoàn chỉnh. Hãy nâng cấp PHP lên phiên bản mới nhất. AWS WAF chỉ là biện pháp tạm thời.
Câu hỏi thường gặp
CVE-2026-109618 và CVE-2026-109619 là gì?
Đây là hai lỗ hổng RCE nghiêm trọng trong PHP, cho phép kẻ tấn công thực thi mã từ xa trên máy chủ. CVE-2026-109618 liên quan đến tình trạng tràn bộ nhớ, còn CVE-2026-109619 liên quan đến dữ liệu cũ còn sót lại trong quá trình xử lý yêu cầu.
AWS WAF có thể giúp gì?
AWS WAF cung cấp các quy tắc để giảm thiểu rủi ro trong khi bạn vá lỗi PHP. Các quy tắc này tập trung vào lưu lượng multipart và các trường tiến trình tải lên phiên, nhưng không phải là giải pháp hoàn chỉnh.
Phiên bản PHP nào bị ảnh hưởng?
Các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 bị ảnh hưởng. Các phiên bản PHP 8.1 trở xuống không còn được hỗ trợ chính thức, nhưng có bản vá từ cộng đồng.
Góc nhìn cộng đồng
Tổng hợp từ thảo luận công khai. Chỉ những ý có link nguồn. Không thêm ý kiến khi không tìm thấy.
- Hacker News80fj0348i
Một người dùng chỉ ra một nguồn thông tin tốt hơn về lỗ hổng này.
Xem thảo luận ➔ - Hacker Newsdrum55
Một người dùng nhận xét văn bản bài viết khó đọc và cần được cải thiện.
Xem thảo luận ➔ - Hacker Newsshevy-java
Một kỹ sư cho rằng trang web có thiết kế kỳ lạ và thắc mắc tại sao các ngôn ngữ lập trình vẫn còn lỗi sau nhiều năm.
Xem thảo luận ➔ - Hacker Newsiambateman
Một người dùng đã tắt máy chủ ứng dụng của họ cho đến khi tình hình ổn định.
Xem thảo luận ➔
Góc nhìn của Orange Cloud
Theo chúng tôi, việc vá lỗi PHP là ưu tiên số một. Doanh nghiệp Việt Nam nên kiểm kê các hệ thống chạy PHP và lên kế hoạch nâng cấp. AWS WAF có thể giúp giảm thiểu rủi ro trong thời gian chờ đợi, nhưng không thay thế được việc vá lỗi. Điều đáng chú ý là một trong hai lỗ hổng có thể khó bị chặn hoàn toàn bằng tường lửa ứng dụng web.