

AWS Security Incident Response: Phân loại và xử lý cảnh báo bảo mật
"This article details how AWS Security Incident Response triages security findings from GuardDuty and Security Hub CSPM. The service differentiates between active threats (like credential compromise) and posture/compliance issues, prioritizing the former. Findings are either archived if benign, escalated to a case if unconfirmed or inappropriate, or retained for review if posture-related."
Service giúp giảm thiểu thời gian phản hồi trước các mối đe dọa, đặc biệt là xâm nhập tài khoản và đánh cắp dữ liệu. Việc tự động phân loại cảnh báo giúp đội ngũ bảo mật tập trung vào các vấn đề quan trọng.
Giảm tải công việc cho đội ngũ bảo mật, giúp tiết kiệm chi phí và tăng hiệu quả. Việc giảm thiểu cảnh báo sai giúp doanh nghiệp tập trung vào các vấn đề thực sự quan trọng, cải thiện tình trạng bảo mật.
AWS Security Incident Response phân loại cảnh báo từ GuardDuty và Security Hub CSPM, ưu tiên các mối đe dọa đang diễn ra như xâm nhập tài khoản. Phần lớn công việc này không tạo ra case, nhưng dashboard Proactive response cho bạn cái nhìn tổng quan. Bài viết này giải thích quy trình xử lý từng cảnh báo.
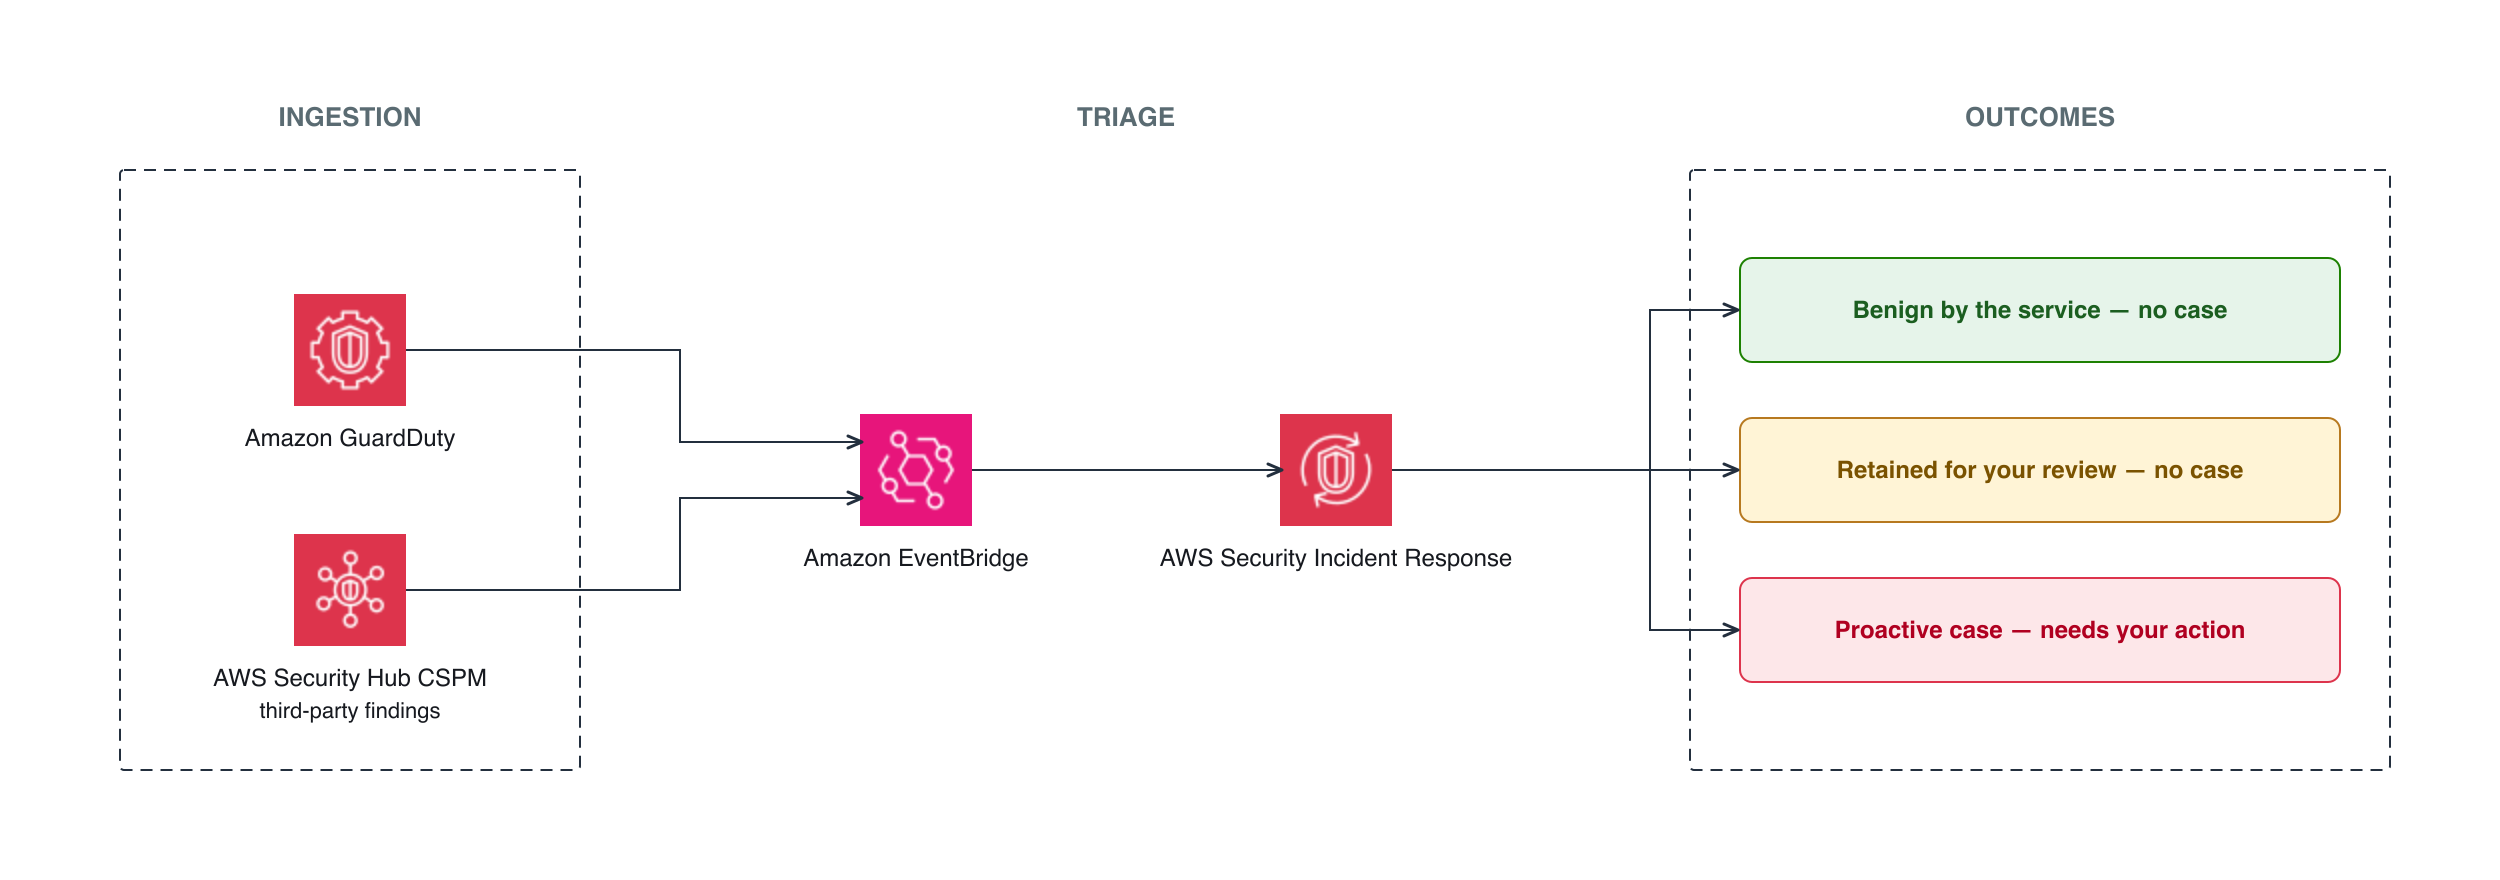
AWS Security Incident Response tiếp nhận cảnh báo từ GuardDuty qua Amazon EventBridge. Nếu bạn gửi cảnh báo từ các công cụ khác (CrowdStrike, Trend Micro, Lacework) đến Security Hub CSPM, chúng cũng được tiếp nhận, miễn là có đầy đủ thông tin như ID tài nguyên, ID tài khoản, thời gian và chi tiết mối đe dọa. Cảnh báo GuardDuty được tiếp nhận trực tiếp, tránh trùng lặp.
Service tập trung vào các cảnh báo về hoạt động đang diễn ra: xâm phạm tài khoản, đào tiền điện tử, hoặc đánh cắp dữ liệu. Các vấn đề về cấu hình hoặc tuân thủ không được phân loại, vì chúng thể hiện trạng thái hệ thống, không phải mối đe dọa trực tiếp. Chúng vẫn hiển thị để đội ngũ của bạn khắc phục.
Sau khi tiếp nhận, mỗi cảnh báo được đánh giá dựa trên thông tin tải, hoạt động AWS từ CloudTrail và VPC Flow Logs, thông tin tình báo về mối đe dọa của AWS, và ngữ cảnh môi trường của bạn. Service so sánh cảnh báo với hồ sơ hoạt động bình thường. Nếu phù hợp, cảnh báo sẽ bị lưu trữ (archived) trong GuardDuty, không tạo case. Nếu không phù hợp, cảnh báo sẽ được chuyển đến một trong hai trạng thái:
- Mở case chủ động: Service chưa xác nhận cảnh báo là an toàn (Unconfirmed Activity) hoặc xác nhận cần hành động (Inappropriate/Unintended Activity). Đội phản hồi sự cố của bạn được thông báo và case vẫn ở trạng thái Current cho đến khi giải quyết.
- Giữ lại để xem xét: Các cảnh báo liên quan đến cấu hình (chính sách quá rộng, thiếu mã hóa) không phải là mối đe dọa, nên vẫn ở trạng thái Current mà không tạo case.
Bạn có thể xem và xử lý các case trong AWS Management Console. Phản hồi nhanh chóng giúp service học hỏi môi trường của bạn, giảm thiểu cảnh báo sai. Với các cảnh báo từ Security Hub CSPM, trạng thái thay đổi từ NEW sang NOTIFIED khi phân loại, và SUPPRESSED nếu an toàn.
Thực tế, ít hơn 1% cảnh báo được chuyển thành case. Phần lớn được xử lý tự động. Ví dụ, nếu GuardDuty phát hiện việc tạo tạm thời credentials trên EC2 từ IP bên ngoài AWS, service sẽ:
- Lưu trữ: Nếu IP thuộc dải VPN công ty mà hệ thống thường xuyên sử dụng.
- Mở case: Nếu IP thuộc dải hosting provider chưa từng liên kết với tài khoản của bạn, và IAM role chưa từng gọi từ bên ngoài AWS.
Câu hỏi thường gặp
AWS Security Incident Response lấy thông tin cảnh báo từ đâu?
Service lấy thông tin từ Amazon GuardDuty và AWS Security Hub CSPM. Nếu bạn sử dụng các công cụ bảo mật khác, chúng có thể gửi cảnh báo đến Security Hub CSPM để được phân tích.
Những loại cảnh báo nào được ưu tiên xử lý?
Service ưu tiên các cảnh báo về các mối đe dọa đang diễn ra, như xâm nhập tài khoản, đào tiền điện tử, hoặc đánh cắp dữ liệu. Các vấn đề về cấu hình hoặc tuân thủ không được ưu tiên.
Cảnh báo được xử lý như thế nào sau khi tiếp nhận?
Cảnh báo được đánh giá dựa trên thông tin tải, hoạt động AWS, thông tin tình báo về mối đe dọa, và ngữ cảnh môi trường của bạn. Sau đó, nó có thể bị lưu trữ, mở case, hoặc giữ lại để xem xét.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc AWS Security Incident Response tự động phân loại cảnh báo giúp giảm tải công việc cho đội ngũ bảo mật Việt Nam. Các doanh nghiệp có thể tập trung vào các cảnh báo quan trọng, thay vì phải xử lý hàng loạt thông báo. Điều đáng chú ý là service học hỏi từ môi trường của bạn, giúp giảm thiểu false positive theo thời gian. Bạn nên thử nghiệm với các quy tắc EventBridge để tích hợp với hệ thống SIEM hiện có.