

AWS Security Agent (nay thuộc AWS Continuum) khai thác thành công 33/37 CVE mới
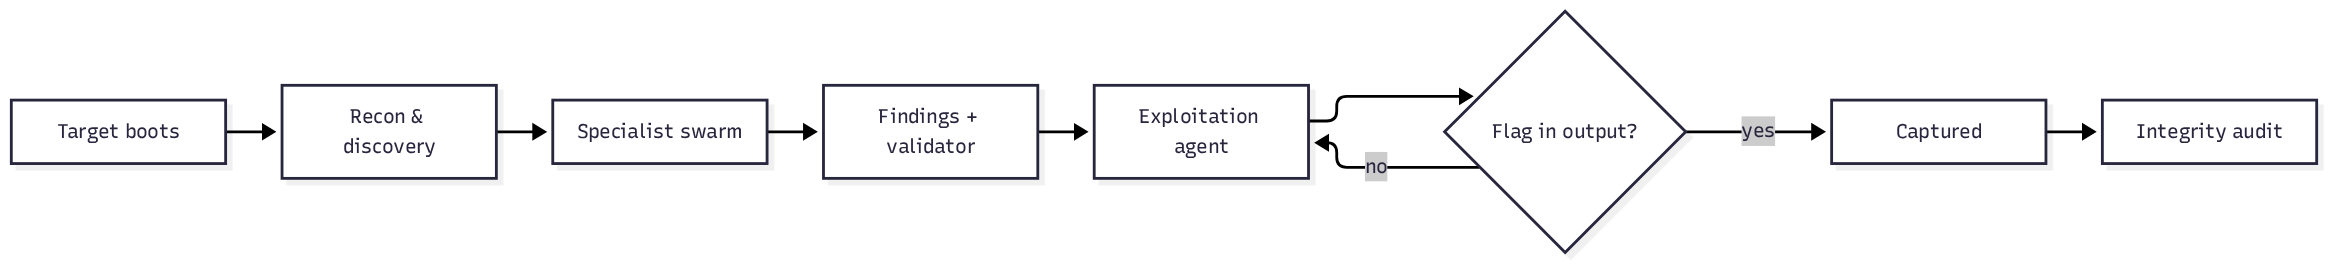
"AWS Security Agent (now part of AWS Continuum) successfully exploited 33 out of 37 recently disclosed CVEs in a custom, continuously refreshed benchmark designed to minimize contamination from training data. The agent autonomously discovered exploits and extracted flags from containerized targets representing common software components, demonstrating its penetration testing capabilities. The benchmark focuses on recent vulnerabilities to assess exploitation ability rather than memorization."
Khả năng tự động khai thác lỗ hổng của AWS Security Agent giúp giảm thiểu rủi ro từ các CVE mới. Việc phát hiện và khai thác lỗ hổng nhanh chóng là yếu tố then chốt trong kiểm thử xâm nhập.
Tự động hóa kiểm thử bảo mật giúp doanh nghiệp tiết kiệm chi phí và thời gian. AWS Security Agent có thể giúp các doanh nghiệp Việt Nam tăng cường khả năng phòng thủ trước các cuộc tấn công mạng.
AWS Security Agent (giờ là một phần của AWS Continuum) vừa khai thác thành công 33 trên 37 lỗ hổng bảo mật (CVE) được công bố gần đây. Agent này tự động tìm và khai thác lỗ hổng, lấy cờ (flag) từ các mục tiêu container hóa mô phỏng các thành phần phần mềm phổ biến.
Với các doanh nghiệp Việt Nam, việc tự động hóa kiểm thử xâm nhập (penetration testing) giúp giảm chi phí và thời gian phát hiện lỗ hổng. AWS Security Agent cung cấp một cách tiếp cận mới, tập trung vào khả năng khai thác thực tế thay vì chỉ kiểm tra xem mô hình AI có nhớ các giải pháp đã biết hay không.
Benchmark mới được xây dựng như thế nào
Các benchmark CVE công khai hiện tại thường bị "ô nhiễm" do các mô hình AI đã được huấn luyện trên dữ liệu về các lỗ hổng này. AWS đã xây dựng benchmark riêng, liên tục cập nhật từ các CVE mới được công bố để giảm thiểu tình trạng này. Agent không được phép tìm kiếm PoC (proof-of-concept) trong quá trình khai thác.
Kết quả chi tiết
- 35/37 cờ (flag) được thu thập.
- 33/37 (89.2%) được khai thác thành công thông qua lỗ hổng dự kiến.
- 2 trường hợp bị phân loại lại là không đúng hướng, và được xem là chưa giải quyết.
- 2 trường hợp không thành công: Agent tìm thấy và khai thác lỗ hổng, nhưng làm sập mục tiêu trước khi lấy được cờ. Các biện pháp bảo vệ trong môi trường sản xuất ngăn chặn điều này.
Các mục tiêu mô phỏng các phần mềm phổ biến như web framework, container registry, nền tảng ML/AI, và hệ thống thương mại điện tử. Benchmark bao gồm 8 loại lỗ hổng khác nhau, từ SQL injection đến XSS. https://aws.amazon.com/blogs/security/aws-security-agent-now-part-of-aws-continuum-exploited-33-of-37-new-real-world-cves/
Câu hỏi thường gặp
AWS Security Agent đã khai thác được bao nhiêu CVE?
Agent khai thác thành công 33 trên 37 CVE mới được công bố, và thu thập được 35 cờ (flag) tổng cộng. Kết quả này cho thấy khả năng khai thác lỗ hổng thực tế của agent.
Benchmark này khác gì so với các benchmark CVE công khai khác?
Benchmark này được xây dựng để giảm thiểu tình trạng "ô nhiễm" dữ liệu huấn luyện bằng cách sử dụng các CVE mới công bố và ngăn chặn agent tìm kiếm PoC trong quá trình khai thác. Điều này giúp đánh giá khả năng khai thác thực tế của agent một cách chính xác hơn.
Các mục tiêu trong benchmark này là gì?
Các mục tiêu mô phỏng các phần mềm phổ biến mà các dịch vụ thường sử dụng, bao gồm web framework, container registry, nền tảng ML/AI, hệ thống thương mại điện tử, và nhiều loại phần mềm khác. Điều này giúp đánh giá khả năng của agent trong các tình huống thực tế.
Góc nhìn của Orange Cloud
Theo chúng tôi, khả năng của AWS Security Agent trong việc khai thác các lỗ hổng mới công bố là một tín hiệu tốt cho thấy sự tiến bộ trong tự động hóa kiểm thử bảo mật. Doanh nghiệp Việt Nam có thể cân nhắc thử nghiệm giải pháp này để tăng cường khả năng phát hiện và khắc phục lỗ hổng trước khi bị tấn công. Tuy nhiên, cần lưu ý rằng benchmark này vẫn có thể bị ảnh hưởng bởi dữ liệu huấn luyện, và cần được liên tục cập nhật để duy trì hiệu quả.