

AWS IAM Identity Center: Chuyển đổi nguồn nhận dạng
"AWS IAM Identity Center now supports preserving users, groups, memberships, and assignments when migrating *from* Active Directory or between external Identity Providers (IdPs) and the Identity Center directory. Previously, such migrations deleted this data. Switching *to* Active Directory still results in data removal, requiring backup and restoration."
Việc chuyển đổi nguồn nhận dạng không đúng cách có thể dẫn đến mất quyền truy cập hoặc lỗ hổng bảo mật. Cần kiểm tra kỹ lưỡng các quyền sau khi chuyển đổi.
Khả năng giữ lại dữ liệu khi chuyển đổi giúp giảm chi phí và thời gian cho các doanh nghiệp Việt Nam đang sử dụng AWS. Việc này đặc biệt quan trọng với các tổ chức lớn có cơ sở hạ tầng phức tạp.
AWS vừa cho phép giữ lại người dùng, nhóm, quyền thành viên và gán quyền khi chuyển đổi từ Active Directory hoặc giữa các nhà cung cấp nhận dạng (IdP) bên ngoài sang thư mục Identity Center. Trước đây, việc di chuyển sẽ xóa dữ liệu này. Tuy nhiên, chuyển sang Active Directory vẫn xóa dữ liệu, yêu cầu sao lưu và khôi phục.
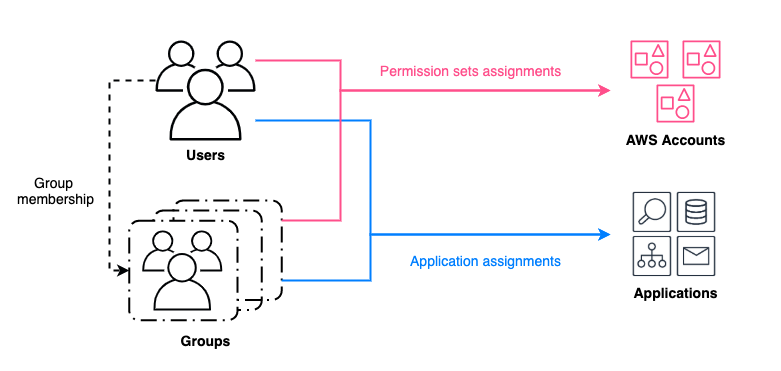
IAM Identity Center quản lý quyền truy cập người dùng vào tài nguyên AWS, bao gồm cả tài khoản và ứng dụng. Các tổ chức thay đổi IdP, hợp nhất cơ sở hạ tầng nhận dạng hoặc chuyển từ hệ thống cũ có thể cần thay đổi nguồn nhận dạng trong IAM Identity Center. Việc chuyển đổi từ Active Directory sang IdP khác giờ đây sẽ giữ lại người dùng, nhóm và quyền. Chỉ chuyển sang Active Directory mới xóa dữ liệu.
IAM Identity Center hỗ trợ ba nguồn nhận dạng chính: thư mục Identity Center (mặc định), Active Directory và IdP bên ngoài (ví dụ: Okta, Microsoft Entra ID). Khi thay đổi nguồn, tác động đến quyền truy cập phụ thuộc vào hướng chuyển đổi. Chuyển từ Active Directory sang IdP bên ngoài hoặc thư mục Identity Center giữ nguyên quyền. Chuyển sang Active Directory yêu cầu sao lưu và khôi phục.
Bảng sau tóm tắt thay đổi:
| Mục IAM Identity Center | Trạng thái khi chuyển từ AD sang IdP bên ngoài/Identity Center | Trạng thái khi chuyển từ IdP bên ngoài/Identity Center sang AD | |---|---|---| | Người dùng và nhóm | Giữ nguyên (ID không đổi, externalId thay đổi) | Xóa (cần cấp phép lại từ AD) | | Gán quyền tài khoản | Giữ nguyên | Xóa (cần tạo lại) | | Gán quyền ứng dụng | Giữ nguyên* | Xóa (cần cấp lại) |
*Một số ứng dụng có thể yêu cầu cấu hình lại.
Câu hỏi thường gặp
IAM Identity Center hỗ trợ những nguồn nhận dạng nào?
IAM Identity Center hỗ trợ ba nguồn chính: thư mục Identity Center (mặc định), Active Directory và IdP bên ngoài như Okta hoặc Microsoft Entra ID. Mỗi instance chỉ kết nối với một nguồn tại một thời điểm.
Điều gì xảy ra khi chuyển từ Active Directory sang IdP bên ngoài?
Người dùng, nhóm, quyền thành viên và gán quyền được giữ lại. Chỉ có externalId được cập nhật để phản ánh nguồn mới. Quá trình này giúp giảm thiểu gián đoạn cho người dùng.
Chuyển sang Active Directory có ảnh hưởng gì?
Chuyển sang Active Directory sẽ xóa người dùng, nhóm và gán quyền trong IAM Identity Center. Do đó, cần sao lưu dữ liệu trước khi chuyển đổi và khôi phục sau khi chuyển đổi.
Góc nhìn của Orange Cloud
Theo chúng tôi, khả năng giữ lại dữ liệu khi chuyển đổi nguồn nhận dạng là một cải tiến đáng chú ý cho các doanh nghiệp Việt Nam đang sử dụng AWS. Điều này giảm thiểu đáng kể thời gian và công sức cần thiết để di chuyển, đặc biệt với các tổ chức lớn có nhiều người dùng và nhóm. Các doanh nghiệp nên thử nghiệm quy trình chuyển đổi trên môi trường thử nghiệm trước khi áp dụng cho môi trường sản xuất.