

AWS IAM hỗ trợ liên kết danh tính giữa các phân vùng
"AWS IAM now supports outbound identity federation across partitions (Commercial, GovCloud, etc.). This allows workloads in one AWS partition to access resources in another without storing long-term credentials, using short-lived JWTs and `sts:AssumeRoleWithWebIdentity`. The feature provides cross-partition auditing and integrates with existing IAM policies."
Việc hỗ trợ liên kết danh tính giữa các phân vùng giúp tăng cường bảo mật bằng cách loại bỏ nhu cầu lưu trữ thông tin xác thực dài hạn. Tuy nhiên, việc cấu hình sai chính sách IAM vẫn có thể dẫn đến rủi ro.
Tính năng này giúp đơn giản hóa việc quản lý quyền truy cập cho các doanh nghiệp sử dụng nhiều phân vùng AWS, giảm chi phí vận hành liên quan đến việc quản lý thông tin xác thực. Nó cũng hỗ trợ tuân thủ quy định bằng cách cung cấp khả năng kiểm tra liên phân vùng.
AWS IAM hiện cho phép sử dụng liên kết danh tính outbound để truy cập tài nguyên giữa các phân vùng AWS (Commercial, GovCloud, v.v.). Workload ở một phân vùng có thể truy cập tài nguyên ở phân vùng khác mà không cần lưu trữ thông tin xác thực dài hạn, thay vào đó sử dụng JWT (JSON Web Token) ngắn hạn và sts:AssumeRoleWithWebIdentity. Tính năng này cung cấp khả năng kiểm tra (auditing) liên phân vùng và tích hợp với chính sách IAM hiện có.
Khi workload chạy trên nhiều phân vùng AWS, một workload ở một phân vùng có thể cần truy cập tài nguyên hoặc giao tiếp với dịch vụ AWS ở phân vùng khác. Các phân vùng AWS là ranh giới cách ly cứng với các phiên bản IAM độc lập, vì vậy thông tin xác thực được cấp ở một phân vùng không hợp lệ ở phân vùng khác. Do đó, việc giả định vai trò trực tiếp với sts:AssumeRole không hoạt động giữa các ranh giới phân vùng và chính sách tài nguyên không thể tham chiếu đến các principal tồn tại ở phân vùng khác.
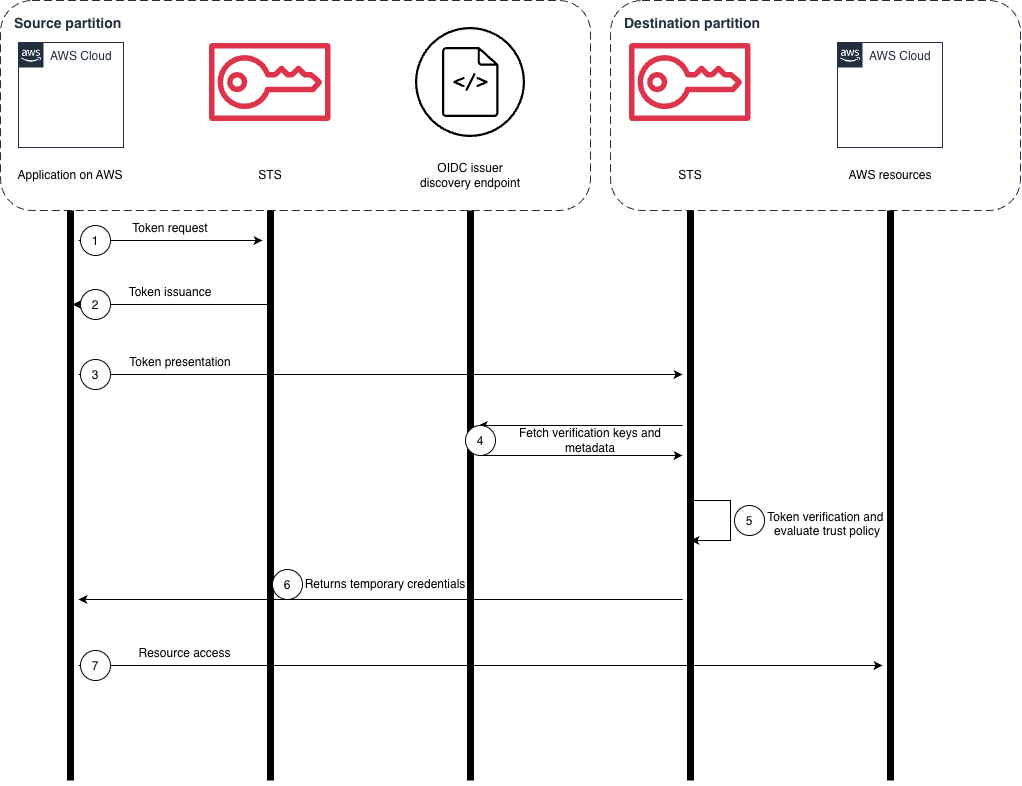
IAM outbound federation cho phép workload lấy JWT đã ký và sử dụng nó để xác thực với các dịch vụ bên ngoài. Giờ đây, nó được mở rộng hỗ trợ liên phân vùng. Workload có thể sử dụng cơ chế này để liên kết vào một phân vùng AWS khác. Workload ở một phân vùng lấy JWT ngắn hạn bằng sts:GetWebIdentityToken và trao đổi nó để lấy thông tin xác thực tạm thời trong một phân vùng khác bằng sts:AssumeRoleWithWebIdentity mà không cần lưu trữ hoặc xoay vòng thông tin xác thực dài hạn.
Bài viết này hướng dẫn cấu hình liên kết danh tính giữa các phân vùng bằng cách sử dụng quyền truy cập dữ liệu Amazon S3 làm ví dụ, nhưng các bước tương tự áp dụng cho bất kỳ lệnh gọi API liên phân vùng nào. https://aws.amazon.com/blogs/security/simplify-cross-partition-access-with-aws-iam-outbound-identity-federation/
IAM outbound federation mang lại nhiều lợi ích, bao gồm khả năng mang thông tin gốc vào quyết định ủy quyền, theo dõi liên phân vùng, thông tin xác thực tạm thời từ đầu đến cuối, cơ sở hạ tầng token được quản lý hoàn toàn, tích hợp IAM và khả năng thu hồi phiên.
Câu hỏi thường gặp
IAM outbound federation là gì?
IAM outbound federation cho phép workload lấy JWT đã ký và sử dụng nó để xác thực với các dịch vụ bên ngoài, bao gồm cả các phân vùng AWS khác. Nó giúp tránh việc lưu trữ thông tin xác thực dài hạn.
Các phân vùng AWS nào được hỗ trợ?
Tính năng này hỗ trợ các phân vùng AWS như Commercial, China, GovCloud (US) và European Sovereign Cloud. Workload có thể truy cập tài nguyên giữa các phân vùng này.
Lợi ích của việc sử dụng IAM outbound federation là gì?
IAM outbound federation cung cấp nhiều lợi ích, bao gồm khả năng mang thông tin gốc vào quyết định ủy quyền, theo dõi liên phân vùng, thông tin xác thực tạm thời và tích hợp với IAM hiện có.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc hỗ trợ liên kết danh tính giữa các phân vùng AWS giúp giảm đáng kể sự phức tạp trong việc quản lý quyền truy cập cho các tổ chức sử dụng nhiều phân vùng. Điều đáng chú ý là khả năng kiểm tra (auditing) liên phân vùng, cho phép theo dõi nguồn gốc của các yêu cầu truy cập tài nguyên. Các doanh nghiệp Việt Nam có thể cân nhắc thử nghiệm tính năng này nếu đang sử dụng nhiều phân vùng AWS để đảm bảo tuân thủ các quy định về bảo mật và quyền riêng tư.