

AWS Continuum: Kiểm thử xâm nhập tự động trong CI/CD
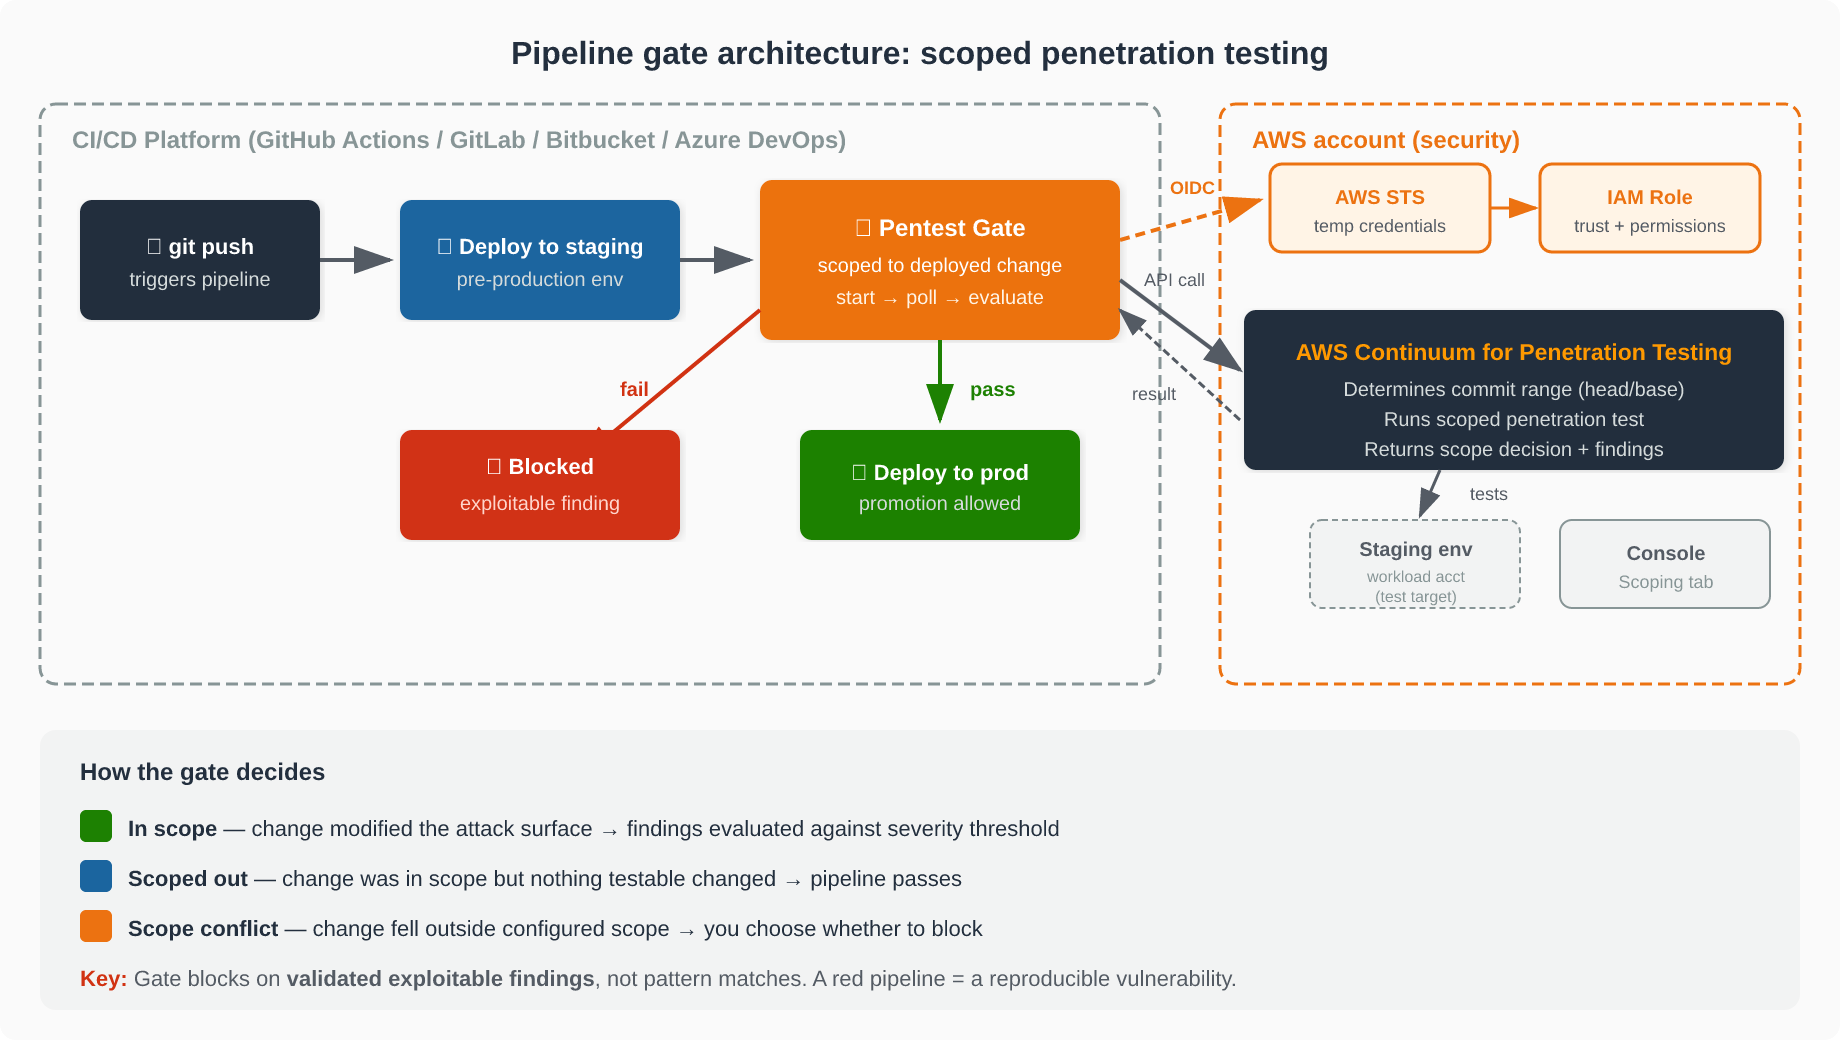
"AWS Continuum, a penetration testing service utilizing AI agents, has been released to integrate into CI/CD pipelines. It performs scoped penetration tests on deployments, focusing only on changes since the last passing gate, and can block promotion to production based on configurable severity thresholds. Authentication is managed via OIDC, eliminating the need for long-lived credentials."
Continuum giúp giảm thiểu rủi ro từ các lỗ hổng bảo mật chưa được phát hiện trước khi ứng dụng lên production. Việc tự động hóa kiểm thử xâm nhập giúp tăng cường bảo mật ứng dụng.
Việc tích hợp Continuum vào CI/CD pipeline giúp doanh nghiệp giảm chi phí kiểm thử bảo mật và tăng tốc độ triển khai ứng dụng một cách an toàn. Xác thực OIDC giúp bảo vệ thông tin đăng nhập.
AWS vừa ra mắt Continuum, dịch vụ kiểm thử xâm nhập (penetration testing) sử dụng AI để xác định lỗ hổng trong ứng dụng. Continuum tích hợp vào quy trình CI/CD, chỉ kiểm tra các thay đổi kể từ lần vượt qua kiểm tra trước đó, và có thể chặn việc triển khai lên production nếu mức độ nghiêm trọng vượt quá ngưỡng cấu hình. Xác thực sử dụng OIDC, loại bỏ nhu cầu sử dụng các khóa truy cập dài hạn.
Đối với các kỹ sư và doanh nghiệp Việt Nam đang sử dụng CI/CD, Continuum giúp tự động hóa kiểm thử bảo mật, giảm thiểu rủi ro lỗ hổng trước khi lên production. Thay vì kiểm thử định kỳ, bạn có thể kiểm tra mỗi lần triển khai.
CI/CD pipeline thường sử dụng các công cụ như SAST, SCA, và DAST để tìm các vấn đề tiềm ẩn. Tuy nhiên, Continuum xác nhận xem các vấn đề đó có thực sự có thể khai thác được hay không. Penetration testing truyền thống thường được thực hiện định kỳ, dẫn đến các thay đổi giữa các lần kiểm tra có thể lên production với rủi ro chưa được xác nhận.
Continuum xác định phạm vi kiểm thử dựa trên các thay đổi trong commit range (từ commit trước đó đã vượt qua kiểm tra đến commit hiện tại). Điều này giúp kiểm thử nhanh chóng và tiết kiệm chi phí. Kết quả trả về có thể là: in scope (tìm thấy lỗ hổng), scoped out (không có thay đổi bảo mật), hoặc scope conflict (thay đổi nằm ngoài phạm vi cấu hình). Thông tin chi tiết về phạm vi được ghi lại trong console.
Việc thiết lập Continuum bao gồm cấu hình kiểm thử, tạo IAM role (vai trò IAM) để pipeline sử dụng, và thêm bước kiểm tra vào pipeline. Xác thực sử dụng OIDC federation (liên kết OIDC) thay vì lưu trữ khóa, tăng cường bảo mật.
Câu hỏi thường gặp
Continuum kiểm thử những loại lỗ hổng nào?
Continuum sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng của bạn. Nó không chỉ tìm kiếm các mẫu (pattern) mà còn xác minh xem chúng có thể bị tấn công thực sự hay không.
Continuum hoạt động như thế nào trong CI/CD pipeline?
Continuum được tích hợp vào pipeline của bạn. Sau khi triển khai lên staging, nó sẽ chạy kiểm thử trên các thay đổi mới nhất. Nếu tìm thấy lỗ hổng nghiêm trọng, nó có thể chặn việc triển khai lên production.
Làm thế nào Continuum xác định phạm vi kiểm thử?
Continuum xác định phạm vi kiểm thử dựa trên commit range, tức là các thay đổi kể từ lần vượt qua kiểm tra trước đó. Điều này giúp kiểm thử nhanh chóng và tiết kiệm chi phí.
Góc nhìn của Orange Cloud
Theo chúng tôi, Continuum đặc biệt hữu ích cho các doanh nghiệp Việt Nam muốn tăng tốc độ triển khai mà không làm giảm bảo mật. Việc tích hợp vào quy trình CI/CD hiện có giúp tự động hóa kiểm thử xâm nhập, giảm thiểu rủi ro và chi phí. Tuy nhiên, cần lưu ý rằng Continuum hiện tại mới chỉ hỗ trợ các nền tảng CI/CD phổ biến như GitHub Actions, GitLab CI/CD, Bitbucket Pipelines, và Azure DevOps Pipelines. Nếu bạn đang sử dụng nền tảng khác, cần cân nhắc khả năng tích hợp.