

AWS ra mắt account access manager: linh hoạt IAM role với quản lý truy cập tập trung
"AWS IAM introduces Account Access Manager, a new feature enabling centralized workforce access to AWS accounts while retaining the flexibility of IAM roles. It combines IAM role customization with the benefits of IAM Identity Center, providing user-level visibility and scalability. This is managed through the AWS Management Console, CLI, SDKs, and infrastructure-as-code tools."
Account access manager cải thiện quản lý quyền truy cập bằng cách cung cấp khả năng hiển thị cấp người dùng và kiểm soát tập trung, giảm thiểu rủi ro vi phạm dữ liệu do cấu hình sai.
Tính năng này giúp tối ưu hóa quy trình quản lý truy cập cho các doanh nghiệp sử dụng nhiều tài khoản AWS, giảm chi phí vận hành và tăng hiệu quả làm việc của đội ngũ IT.
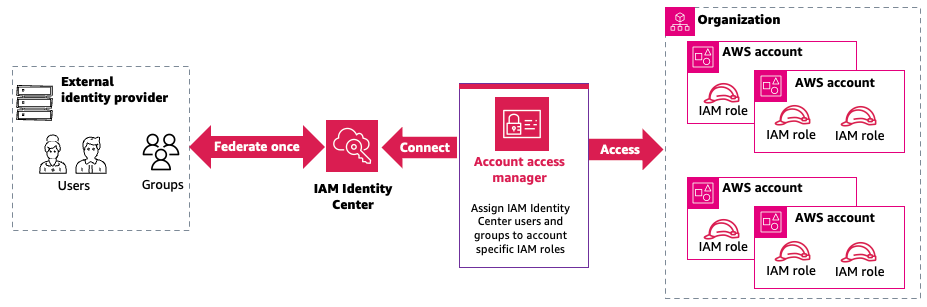
AWS vừa giới thiệu account access manager, tính năng mới cho phép quản lý truy cập lực lượng lao động vào các tài khoản AWS một cách tập trung, đồng thời giữ nguyên tính linh hoạt của IAM role (Identity and Access Management role). Tính năng này kết hợp khả năng tùy chỉnh IAM role với lợi ích của IAM Identity Center, cung cấp khả năng hiển thị cấp người dùng và khả năng mở rộng. Người dùng có thể quản lý thông qua AWS Management Console, CLI (Command Line Interface), SDK (Software Development Kit) và các công cụ infrastructure-as-code.
Account access manager giúp đơn giản hóa việc gán các IAM role hiện có từ các tài khoản AWS riêng lẻ cho người dùng và nhóm trong tổ chức IAM Identity Center. Điều này mang lại một lộ trình rõ ràng để quản lý truy cập tập trung ở quy mô lớn. Bạn có thể sử dụng tính năng này độc lập hoặc kết hợp với IAM Identity Center permission sets; cả hai đều sử dụng cùng một người dùng và nhóm đã đồng bộ từ nhà cung cấp danh tính của doanh nghiệp.
Các doanh nghiệp mở rộng quy mô trên AWS trước đây thường phải lựa chọn giữa tính linh hoạt của IAM role và khả năng kiểm soát tập trung của IAM Identity Center. Việc liên kết vào từng tài khoản riêng lẻ bằng IAM role mang lại sự linh hoạt đầy đủ – chính sách tin cậy tùy chỉnh, thẻ (tags) và đường dẫn (paths) – nhưng đòi hỏi bạn phải cấu hình nhà cung cấp danh tính và quản lý các phép gán vai trò độc lập trong mỗi tài khoản. Điều này gây khó khăn khi gán một nhóm trên nhiều tài khoản hoặc duy trì cái nhìn thống nhất về quyền truy cập của ai. Ngược lại, liên kết một lần thông qua IAM Identity Center với permission sets cung cấp một điểm liên kết duy nhất với quyền truy cập được cung cấp tập trung, đồng nhất, nhưng permission sets có thể hạn chế đối với các nhóm có vai trò khác nhau giữa các tài khoản hoặc gặp khó khăn trong việc tổng quát hóa các vai trò hiện có thành các tập hợp thống nhất.
Account access manager loại bỏ những đánh đổi này. Nó được xây dựng cho những khách hàng muốn có điểm liên kết duy nhất và lợi ích truyền tải danh tính của IAM Identity Center, đồng thời vẫn giữ được sự linh hoạt của IAM role. Vì nó sử dụng các IAM role bạn đã sở hữu, bạn vẫn giữ được khả năng tùy chỉnh mà bạn tin tưởng: attribute-based access control (ABAC), chính sách tin cậy chính xác và role paths để tổ chức ở quy mô lớn.
Truy cập được truyền qua IAM Identity Center và mang theo danh tính người dùng thông qua trusted identity propagation. Ngay cả khi nhiều người dùng giả định một IAM role chung, mỗi phiên role đều chứa ngữ cảnh người dùng, quy cho mọi hành động cho người dùng cụ thể đó. Quyền truy cập được cấp và kiểm tra đối với người dùng thực tế, cho phép bạn xem ai giả định vai trò nào trong tài khoản nào. Bạn cũng duy trì quyền truy cập vào tất cả các khả năng của IAM role, chẳng hạn như đường dẫn vai trò, gắn thẻ và các nguyên thủy IAM khác.
Để cấp quyền truy cập cho người dùng vào một vai trò cụ thể trong một tài khoản bằng account access manager, quản trị viên tạo một entitlement. Người dùng sau đó có thể truy cập tài khoản đó từ ứng dụng portal account access manager mới hoặc từ portal truy cập IAM Identity Center của họ, hoặc truy xuất thông tin xác thực từ dòng lệnh bằng aws login.
Câu hỏi thường gặp
Account access manager khác gì so với IAM Identity Center permission sets?
Account access manager cho phép sử dụng IAM role hiện có với các chính sách tin cậy tùy chỉnh, trong khi permission sets cung cấp quyền truy cập tập trung, đồng nhất. Account access manager phù hợp khi các vai trò khác nhau giữa các tài khoản.
Làm thế nào để kích hoạt account access manager?
Bạn cần có một tổ chức IAM Identity Center đã kích hoạt, người dùng/nhóm trong IAM Identity Center và IAM role trong các tài khoản AWS. Sau đó, kích hoạt account access manager trong tài khoản quản lý.
Account access manager có thể được quản lý bằng công cụ nào?
Bạn có thể quản lý thông qua AWS Management Console, AWS CLI, AWS SDKs, AWS CloudFormation, HashiCorp Terraform và Pulumi.
Góc nhìn của Orange Cloud
Theo chúng tôi, account access manager là một bước tiến quan trọng cho các doanh nghiệp Việt Nam đang sử dụng AWS. Khả năng quản lý tập trung IAM role mà vẫn giữ được sự linh hoạt sẽ giúp giảm thiểu rủi ro sai sót trong cấu hình quyền truy cập. Điều đáng chú ý là tính năng này có thể được tích hợp với các công cụ quản lý cơ sở hạ tầng hiện có như Terraform, giúp tự động hóa quá trình cấp phát quyền.