

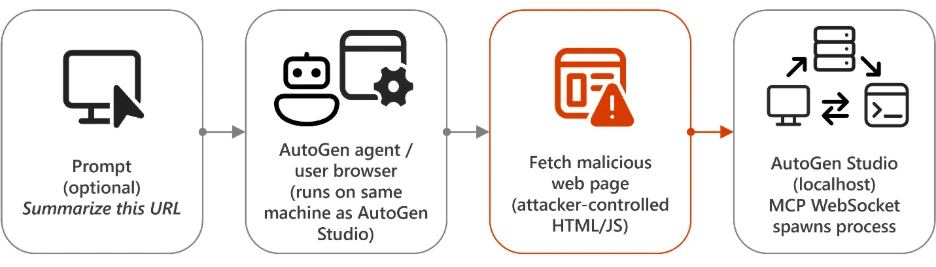
AutoJack: Chuỗi lỗ hổng cho phép RCE từ trang web vào host chạy AI agent
"Microsoft reported an exploit chain, dubbed AutoJack, in AutoGen Studio that could let untrusted web content rendered by a browsing agent reach a local MCP WebSocket and spawn arbitrary processes on the host. The chain combined weak localhost origin validation, missing authentication on MCP paths, and unvalidated server_params command execution, resulting in remote code execution under the developer's account. The issue was hardened in upstream commit b047730 during development and was not present in the PyPI release of AutoGen Studio's affected MCP WebSocket surface."
Nguy cơ cao vì chuỗi có thể dẫn tới RCE thông qua MCP WebSocket trên localhost, đặc biệt khi tác tử có khả năng duyệt web. Các điểm then chốt gồm thiếu xác thực cho /api/mcp/, bypass Origin allowlist do tác tử headless, và thực thi lệnh từ server_params.
Tác động vận hành đáng kể đối với nhóm phát triển/triển khai AI agent vì có thể bị chiếm quyền thực thi trên máy chạy tác tử. Mức độ ảnh hưởng phụ thuộc vào việc có sử dụng AutoGen Studio với bề mặt MCP WebSocket bị lộ hay không và mức độ tác tử được phép duyệt nội dung không tin cậy.
Microsoft công bố AutoJack, một chuỗi khai thác trong AutoGen Studio (giao diện prototyping cho hệ thống đa tác tử) có thể dẫn tới Remote Code Execution (RCE) trên máy của nhà phát triển. Theo mô tả, nội dung web không tin cậy được tác tử duyệt có thể mở đường sang local Model Context Protocol (MCP) WebSocket và khiến hệ thống sinh tiến trình tùy ý.
Chuỗi này kết hợp ba điểm yếu trên bề mặt MCP WebSocket: (1) cơ chế Origin allowlist chỉ cho phép http://127.0.0.1 và http://localhost, nhưng bị vô hiệu khi tác tử chạy trình duyệt headless trên chính máy (JavaScript kế thừa “localhost identity”); (2) Auth middleware bị opt-out cho các đường dẫn /api/mcp/ và /api/ws/, khiến MCP WebSocket chấp nhận kết nối mà không xác thực theo cấu hình; (3) tham số server_params lấy từ URL được base64 giải mã, JSON parse thành StdioServerParams và chuyển thẳng vào cơ chế tạo tiến trình, không có allowlist lệnh.
Microsoft cho biết hành vi đã được báo về MSRC và được gia cố trong commit b047730; đồng thời bề mặt MCP WebSocket bị ảnh hưởng không xuất hiện trong bản phát hành PyPI của AutoGen Studio. Khuyến nghị: hạn chế tác tử có quyền duyệt web tới môi trường tin cậy, bảo đảm MCP/WebSocket có xác thực và ủy quyền đầy đủ, và loại bỏ/giới hạn thực thi lệnh từ tham số do client cung cấp.