

AutoJack: lỗ hổng trong AutoGen Studio cho phép trang web chiếm quyền tác vụ trên host
"Microsoft researchers described AutoJack, an exploit chain affecting AutoGen Studio's MCP WebSocket surface that can let a malicious web page loaded by a local AI browsing agent trigger remote code execution on the host. The issue was present in PyPI pre-release builds 0.4.3.dev1 and 0.4.3.dev2, while the stable 0.4.2.2 release was not affected; the fix in GitHub main hardens authentication and stops taking the command directly from the request, but no patched PyPI release is available yet."
Nguy cơ cao vì chuỗi localhost trust + bypass xác thực + thực thi lệnh từ tham số có thể dẫn tới remote code execution trên host. Điểm then chốt: không xác thực MCP WebSocket, lấy lệnh trực tiếp từ request, và localhost bị coi là ranh giới tin cậy.
Tác động vận hành ở mức trung bình-trên do có thể làm lộ dữ liệu, chiếm quyền tiến trình và ảnh hưởng hệ thống nơi AutoGen Studio chạy. Điểm cần chú ý: rủi ro chủ yếu với người dùng đã cài bản pre-release và với mô hình triển khai nơi tác nhân có thể mở nội dung web không tin cậy trên cùng host.
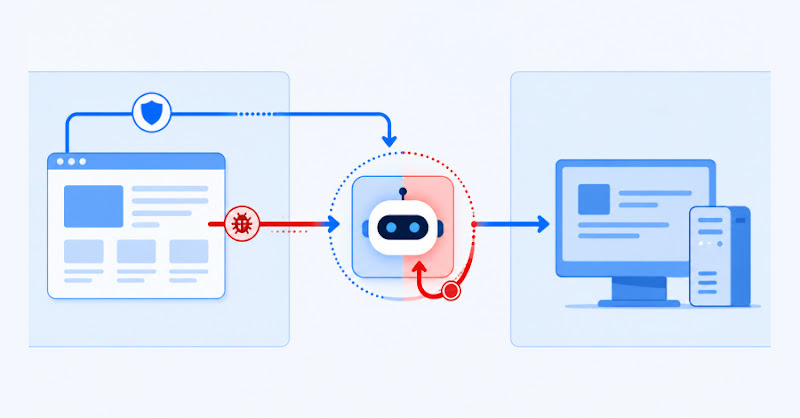
Các nhà nghiên cứu của Microsoft công bố chuỗi khai thác AutoJack có thể biến một AI browsing agent thành cơ chế trung chuyển để thực hiện remote code execution trên máy chủ. Kịch bản tấn công: trang web do kẻ xấu kiểm soát được tác nhân cục bộ mở; JavaScript trên trang đó có thể truy cập một dịch vụ cục bộ ưu tiên và khiến tiến trình chạy lệnh trên host, không cần đăng nhập hay tương tác thêm sau khi tác nhân tải trang. Việc chỉ cần “đưa tác nhân mở URL” có thể thực hiện qua liên kết cài sẵn, trường URL hoặc prompt injection.
Lỗ hổng nằm ở AutoGen Studio (giao diện prototyping mã nguồn mở cho AutoGen). Bản ổn định 0.4.2.2 không có tuyến Model Context Protocol (MCP) WebSocket, nên không bị ảnh hưởng. Tuy nhiên, hai bản tiền phát hành 0.4.3.dev1 và 0.4.3.dev2 trên PyPI có tuyến MCP WebSocket, xử lý lệnh trực tiếp từ yêu cầu và không xác thực người gọi.
Khuyến nghị: nếu đã cài bản tiền phát hành, cập nhật mã từ GitHub main (ít nhất từ commit b047730). Cho đến khi có bản phát hành PyPI đã vá, hãy tách môi trường: không chạy AutoGen Studio cùng tác nhân có thể truy cập nội dung không tin cậy trên cùng máy; nếu buộc phải chạy chung, dùng container/VM và chạy AutoGen Studio dưới tài khoản quyền thấp.