

AryStinger lây nhiễm 4.300 router cũ để xây mạng trinh sát và proxy
"AryStinger is a new malware family that has infected at least 4,300 legacy RTL819X-based routers, turning them into a distributed reconnaissance and proxy network for scanning, service fingerprinting, subdomain enumeration, and traffic tunneling. The campaign exploits older vulnerabilities including CVE-2013-3307 and CVE-2016-5681 on routers, and a later strain targets QNAP NAS devices via CVE-2025-11837; mitigation includes checking for indicators of compromise, removing infected binaries, and retiring end-of-life hardware."
Tác động đáng kể do biến router cũ thành hạ tầng trinh sát phân tán và proxy/relay, giúp che giấu nguồn tấn công. Điểm then chốt: lạm dụng các CVE cũ để xâm nhập, tổ chức C2 qua HTTP/HTTPS để điều khiển từ xa, và tunnel lưu lượng phục vụ thu thập/di chuyển truy vết.
Nguy cơ vận hành liên quan đến việc thiết bị mạng nội bộ có thể bị lợi dụng để quét và chuyển tiếp lưu lượng, gây gián đoạn và tăng bề mặt tấn công. Điểm then chốt: thiết bị hết hạn firmware khó vá, quản trị từ xa có thể trở thành đường vào, và chi phí xử lý sự cố tăng khi phát hiện muộn.
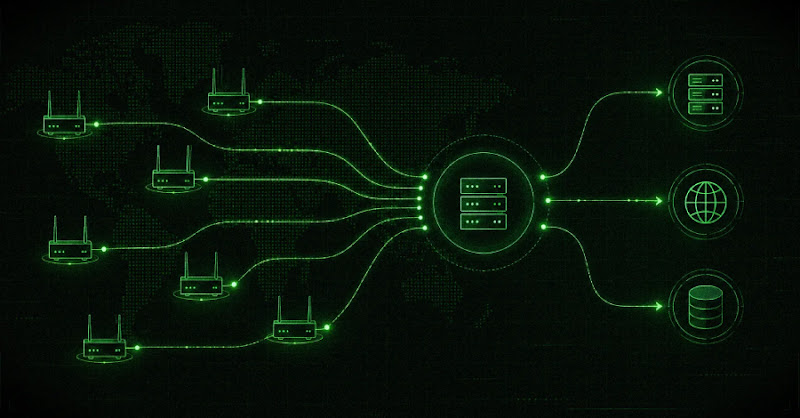
Một họ mã độc mới, AryStinger, được ghi nhận đang lây nhiễm ít nhất 4.300 router gia đình/thiết bị mạng cũ dựa trên chip Realtek RTL819X. Theo phân tích của QiAnXin XLab, các thiết bị bị nhiễm không chỉ đóng vai trò proxy, mà còn thực hiện giai đoạn trinh sát trước khi xâm nhập: quét Internet, nhận dạng dịch vụ, liệt kê subdomain, tunnel lưu lượng, và thực thi lệnh theo yêu cầu rồi gửi kết quả về máy điều khiển.
Chiến dịch khai thác các lỗ hổng cũ trên router, gồm CVE-2013-3307 (một số mẫu Linksys) và CVE-2016-5681 (một số mẫu D-Link). Nhóm cũng phát hiện biến thể nhắm tới QNAP NAS thông qua CVE-2025-11837 liên quan QNAP Malware Remover; bản vá đã được công bố vào tháng 11/2025.
Khuyến nghị: rà soát kết nối ra ngoài tới C2 và các domain liên quan (ví dụ ajb8.com theo IOC), kiểm tra thư mục /tmp/bin để phát hiện binary lạ, và theo dõi tiến trình như syswapd0h/syswapd0w. Về dài hạn, cần ngừng sử dụng thiết bị hết vòng đời và tắt quản trị từ xa trên các hệ thống đang phơi ra Internet.