

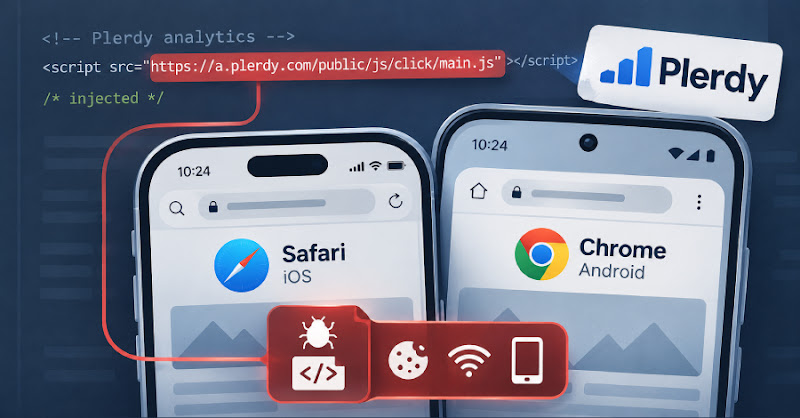
APT29 lợi dụng web analytics để tấn công iOS và Android
"APT29 is utilizing a watering hole campaign to target iOS and Android users via compromised websites and a supply chain attack on Plerdy SEO Tracker. Exploits including DarkSword (CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520, CVE-2026-3910, CVE-2025-27038) are used to steal cookies, Wi-Fi passwords, and device data. The campaign employs multiple infection vectors and targets strategically important websites."
Chiến dịch này cho thấy sự gia tăng của các cuộc tấn công chuỗi cung ứng và việc sử dụng các exploit đã biết để nhắm mục tiêu vào người dùng di động. Dữ liệu cá nhân và thông tin nhạy cảm có thể bị đánh cắp.
Các doanh nghiệp có thể bị tổn thất tài chính do chi phí khắc phục hậu quả tấn công, mất uy tín và gián đoạn hoạt động. Việc bảo vệ dữ liệu khách hàng là rất quan trọng.
APT29, nhóm tin tặc liên kết Nga, đang thực hiện chiến dịch tấn công trên diện rộng nhắm vào người dùng iOS và Android thông qua các website bị xâm nhập, tên miền giả mạo và tấn công chuỗi cung ứng Plerdy SEO Tracker. Sekoia đã phát hiện chiến dịch này vào giữa tháng 10 năm 2026.
Nhóm này sử dụng mã JavaScript độc hại để thu thập thông tin trình duyệt và thiết bị, sau đó phân phối chuỗi khai thác N-day nhắm mục tiêu vào iOS hoặc Android. Mục tiêu cuối cùng là đánh cắp cookie trình duyệt, mật khẩu Wi-Fi hoặc toàn bộ dữ liệu thiết bị di động.
Chiến dịch này có ba vector tấn công chính:
Xâm nhập các website hợp pháp để chèn JavaScript độc hại.
Sử dụng các website giả mạo các trang web uy tín ở Mỹ, Ukraine, Cộng hòa Séc và Bulgaria.
* Tấn công chuỗi cung ứng Plerdy SEO Tracker từ ngày 27 tháng 8 đến ngày 3 tháng 9 năm 2026 bằng cách chèn mã độc vào a.plerdy[.]com/public/js/click/main.js.
Một số website bị xâm nhập bao gồm một hiệp hội thương mại lớn đại diện cho các công ty Mỹ trong ngành hóa chất, một đảng chính trị cực hữu ở châu Âu và một website liên quan đến quân đội Bulgaria. Các nhà nghiên cứu nghi ngờ chiến dịch này nhắm mục tiêu cụ thể vào một số cá nhân thay vì tấn công rộng rãi.
Khi tấn công iOS, APT29 sử dụng exploit kit DarkSword để thu thập cookie và toàn bộ dữ liệu thiết bị. Trên Android, mã độc có thể đánh cắp dữ liệu Chrome và mật khẩu Wi-Fi. Các phiên bản Android bị ảnh hưởng là Chrome 139-145 (trừ phiên bản 143). Các CVE liên quan bao gồm CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520, CVE-2026-3910 và CVE-2025-27038. Dữ liệu đánh cắp được gửi đến ad.starx-net[.]com:8881/telemetry/v12. Mã độc Android kiểm tra xem thiết bị có phải là Samsung Galaxy S25 Ultra (SM-S938B) hay không và dừng tấn công nếu đúng.
Câu hỏi thường gặp
APT29 là ai?
APT29 là một nhóm tin tặc liên kết với chính phủ Nga, nổi tiếng với các chiến dịch tấn công mạng tinh vi nhắm vào các tổ chức chính phủ, quân sự và tư nhân.
Plerdy SEO Tracker bị tấn công như thế nào?
Plerdy SEO Tracker bị tấn công thông qua việc chèn mã độc vào tệp JavaScript a.plerdy[.]com/public/js/click/main.js trong khoảng thời gian từ ngày 27 tháng 8 đến ngày 3 tháng 9 năm 2026.
Các CVE nào liên quan đến chiến dịch này?
Chiến dịch này liên quan đến nhiều CVE, bao gồm CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520, CVE-2026-3910 và CVE-2025-27038. Các exploit này cho phép APT29 khai thác các lỗ hổng bảo mật trong iOS và Android.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc APT29 tái sử dụng các framework khai thác di động thương mại như DarkSword cho thấy chi phí và rào cản kỹ thuật để thực hiện các cuộc tấn công di động tiên tiến đang giảm. Điều này có nghĩa là các doanh nghiệp Việt Nam, đặc biệt là những doanh nghiệp có khách hàng sử dụng thiết bị di động, cần tăng cường bảo mật và cập nhật phần mềm thường xuyên. Các công ty nên xem xét giải pháp Mobile Threat Defense (MTD) để phát hiện và ngăn chặn các cuộc tấn công tương tự.