

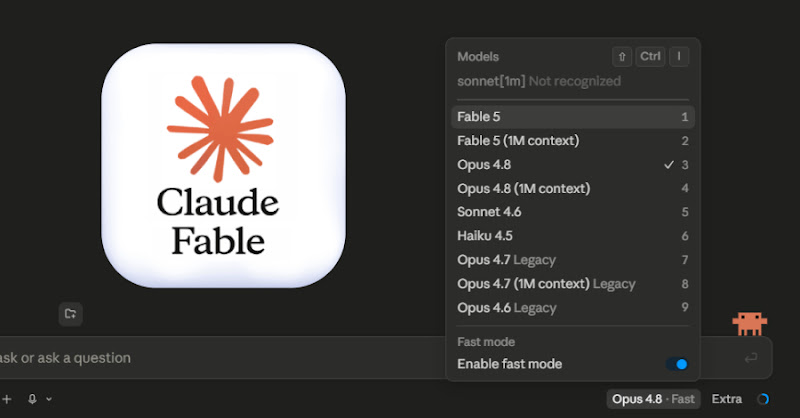
Anthropic công bố Claude Fable 5 với cơ chế bảo vệ an toàn mạng
"Anthropic released Claude Fable 5, a generally available AI model with cyber safety classifiers that route flagged cyber, biology, chemistry, and distillation requests to Claude Opus 4.8, while a related vetted-only variant, Claude Mythos 5, retains unrestricted cyber capabilities for approved defenders. The article also describes Anthropic's prior red-team findings that Mythos-class models can autonomously discover and exploit vulnerabilities, including CVE-2026-4747 in FreeBSD NFS, and notes new 30-day data retention requirements for these models to support abuse detection and safety investigations."
Các mô hình AI mới có thể phát hiện và khai thác lỗ hổng tự động, tăng nguy cơ tấn công mạng nếu không kiểm soát chặt chẽ.
Việc lưu trữ dữ liệu 30 ngày và tăng tốc phát hiện lỗ hổng đòi hỏi doanh nghiệp điều chỉnh quy trình bảo mật, cập nhật hệ thống và quản lý dữ liệu phù hợp.
Ngày 9/6, Anthropic đã phát hành Claude Fable 5, mô hình AI mạnh nhất của hãng, cung cấp rộng rãi cho người dùng. Đặc biệt, sản phẩm được chia thành hai biến thể: Fable 5 dành cho công chúng với lớp phân loại an toàn mạng và Claude Mythos 5 chỉ dành cho nhóm chuyên gia được kiểm duyệt, giữ nguyên các năng lực an ninh mạng không giới hạn. Khi phát hiện các yêu cầu liên quan đến an ninh mạng, sinh học, hóa học hoặc trích xuất mô hình, Fable 5 sẽ chuyển tiếp sang mô hình Claude Opus 4.8 để xử lý, giúp giảm nguy cơ lạm dụng.
Các thử nghiệm nội bộ và bên ngoài cho thấy các bộ phân loại của Fable 5 ngăn chặn hiệu quả các hành vi tấn công mạng, phát triển khai thác lỗ hổng và né tránh phòng thủ. Tuy nhiên, vẫn tồn tại tỷ lệ nhỏ dương tính giả (dưới 5% phiên làm việc). Đáng chú ý, các mô hình Mythos từng tự động phát hiện và khai thác lỗ hổng nghiêm trọng như CVE-2026-4747 trên FreeBSD NFS.
Anthropic cũng áp dụng chính sách lưu trữ dữ liệu 30 ngày cho tất cả lưu lượng truy cập qua các mô hình này để phục vụ điều tra an toàn. Đội ngũ kỹ thuật doanh nghiệp cần cân nhắc yếu tố này khi triển khai các giải pháp AI tương tự, đồng thời ưu tiên cập nhật tự động, giám sát nhật ký và xử lý nhanh các bản vá lỗ hổng nghiêm trọng nhằm giảm thiểu rủi ro từ các mô hình AI tiên tiến.