

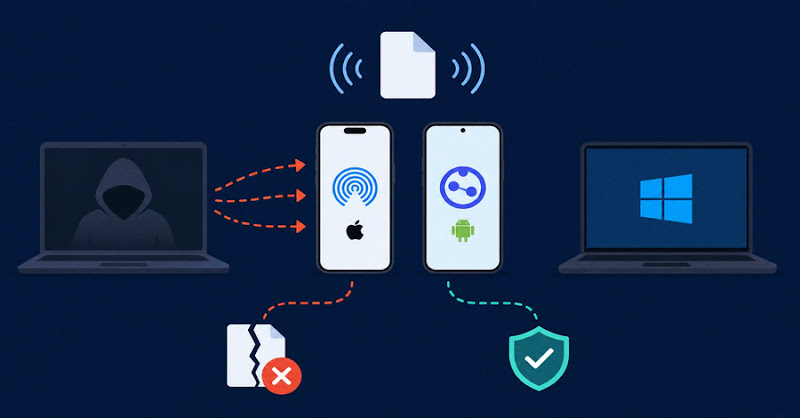
Lỗ hổng AirDrop và Quick Share cho phép kẻ tấn công lân cận gây crash và vượt kiểm tra phiên
"Researchers identified six local wireless vulnerabilities in Apple AirDrop and Samsung/Google Quick Share that let nearby attackers trigger crashes and bypass session checks. Apple has patched one AirDrop flaw and assigned a CVE, Google has fixed the Windows Quick Share use-after-free and paid a bounty, while the remaining issues are still under coordinated disclosure or investigation; no active exploitation has been reported."
Tác động chủ yếu là tấn công cục bộ gây crash và vượt/giảm hiệu lực các kiểm tra phiên; trong trường hợp Windows có thể phát sinh rủi ro khai thác ở mức cao hơn. Điểm then chốt: crash sharingd, bypass session checks, use-after-free trên Windows.
Rủi ro vận hành tập trung vào gián đoạn trải nghiệm chia sẻ và các tính năng liên quan, đồng thời có thể tạo bề mặt tấn công cho thiết bị người dùng trong môi trường đông người. Điểm cần lưu ý: gián đoạn nhiều tính năng Apple do chung dịch vụ, yêu cầu cấu hình “Everyone” nên tác động phụ thuộc chính sách người dùng, và cần cập nhật nhanh cho Windows để giảm nguy cơ.
Các nhà nghiên cứu đã công bố 6 lỗ hổng cục bộ trong AirDrop (Apple) và Quick Share (Samsung/Google), nhắm vào các tính năng chia sẻ tệp qua kết nối không dây giữa thiết bị ở gần. Theo báo cáo, kẻ tấn công trong bán kính lân cận có thể kích hoạt crash trên macOS/iOS khi thiết bị nhận được đặt ở chế độ “Everyone” (không cần thao tác chấp thuận từ người dùng).
Với AirDrop, cả ba lỗi được mô tả đều dẫn tới sự cố sharingd (dịch vụ nền trên macOS/iOS) và do sharingd còn phục vụ các tính năng liên quan như AirPlay, Handoff, Universal Clipboard, Continuity Camera và NameDrop, nên một lỗi có thể làm gián đoạn nhiều chức năng. Một lỗi khác liên quan tới stack overflow trong bộ phân tích XML property list của Foundation, có thể ảnh hưởng nhiều nền tảng Apple khi mở tệp không tin cậy.
Ở phía Quick Share, hai lỗi trên Android có thể bypass kiểm tra session và làm suy yếu cơ chế bảo vệ sau khi thiết lập phiên. Lỗi nghiêm trọng hơn nằm ở Quick Share for Windows dưới dạng use-after-free, có thể dẫn tới khai thác mã trong điều kiện nhất định; Google đã phát hành bản vá và đang chờ CVE.
Khuyến nghị: cập nhật iOS/macOS mới nhất, hạn chế AirDrop/Quick Share ở chế độ chỉ cho phép Contacts hoặc không bật chế độ “Everyone”, và cập nhật ứng dụng Windows ngay khi có bản sửa.