

AI trong SOC: Claude phù hợp với công việc nào
"This article discusses the appropriate use cases for AI platforms like Claude within a Security Operations Center (SOC). It differentiates between AI platforms designed for analyst collaboration and autonomous AI SOCs designed for continuous alert investigation. The key takeaway is that AI platforms are best suited for complex tasks requiring human expertise, while autonomous systems are more efficient for high-volume alert triage."
Việc sử dụng AI trong SOC có thể cải thiện khả năng phát hiện và ứng phó với các cuộc tấn công mạng, nhưng cũng đặt ra thách thức về chi phí và tích hợp hệ thống. Quản lý token là yếu tố quan trọng.
Các doanh nghiệp Việt Nam có thể giảm tải công việc cho đội bảo mật và cải thiện hiệu quả ứng phó sự cố bằng cách sử dụng AI. Tuy nhiên, cần cân nhắc chi phí vận hành và khả năng tương thích với hệ thống hiện tại.
Cloudflare vừa cho phép sử dụng các nền tảng AI như Claude, Codex và Cursor để hỗ trợ đội bảo mật viết rule phát hiện, điều tra cảnh báo, tóm tắt sự cố và tự động hóa công việc lặp lại. Hiện tại, cuộc thảo luận chuyển từ việc có nên dùng AI trong SOC sang việc loại AI nào mang lại giá trị cao nhất.
Nhiều sản phẩm AI mới xuất hiện, nhưng mỗi loại được thiết kế cho một mục đích khác nhau. Việc hiểu rõ sự khác biệt này sẽ giúp các đội bảo mật tận dụng AI hiệu quả hơn.
Có hai loại AI chính trong SOC: AI tự động (autonomous AI SOC) và nền tảng AI hỗ trợ phân tích. AI tự động liên tục điều tra cảnh báo, đối chiếu thông tin từ các công cụ, áp dụng ngữ cảnh tổ chức và xác định cảnh báo cần can thiệp thủ công. Nền tảng AI như Claude hỗ trợ các nhà phân tích, kỹ sư phát hiện và người ứng phó sự cố giải quyết vấn đề, viết rule, tạo báo cáo và săn lùng mối đe dọa.
AI platforms như Claude không nên được dùng để điều tra mọi cảnh báo. Chúng phù hợp với các tác vụ phức tạp cần chuyên môn của con người, ví dụ như giải thích hoạt động PowerShell đáng ngờ hoặc soạn thảo rule Sigma. Việc điều tra hàng nghìn cảnh báo mỗi ngày đòi hỏi hệ thống tự động chạy liên tục, tích hợp với các công cụ bảo mật và ghi nhớ ngữ cảnh tổ chức.
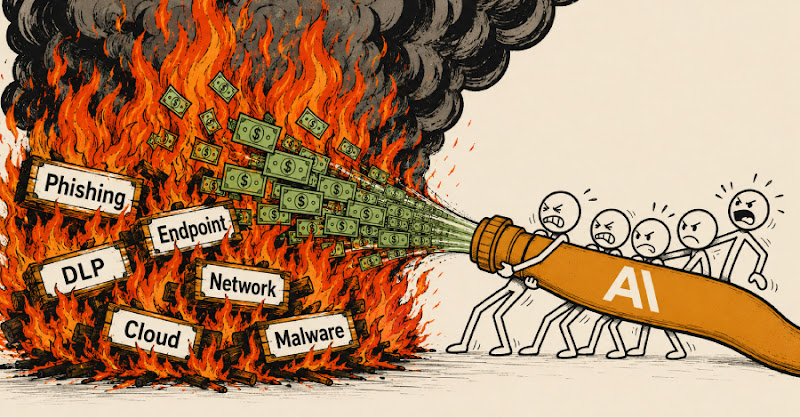
Chi phí cũng là một yếu tố quan trọng. Mỗi lần điều tra cần nhiều thông tin như endpoint telemetry, process trees, logs, và threat intelligence. Việc này tiêu tốn token, và chi phí sẽ tăng lên đáng kể nếu điều tra mọi cảnh báo. AI tự động sử dụng deterministic workflows, forensic analysis, và selective AI reasoning để giảm chi phí.
Đối với các tổ chức sử dụng dịch vụ MDR (Managed Detection and Response), nền tảng AI như Claude khó có thể điều tra độc lập vì không có quyền truy cập vào thông tin mà MDR sử dụng.
Câu hỏi thường gặp
AI tự động trong SOC là gì?
AI tự động là hệ thống liên tục điều tra cảnh báo, đối chiếu thông tin từ các công cụ bảo mật, áp dụng ngữ cảnh tổ chức và xác định cảnh báo cần can thiệp thủ công. Nó giúp giảm tải công việc cho đội bảo mật.
Nền tảng AI như Claude phù hợp với công việc nào trong SOC?
Claude phù hợp với các tác vụ phức tạp cần chuyên môn của con người, như giải thích hoạt động đáng ngờ, soạn thảo rule phát hiện hoặc tạo báo cáo. Nó hỗ trợ các nhà phân tích trong quá trình điều tra.
Tại sao không nên dùng AI platform để điều tra mọi cảnh báo?
Việc điều tra mọi cảnh báo bằng AI platform tốn kém do cần nhiều token cho mỗi lần điều tra. AI tự động hiệu quả hơn trong việc xử lý số lượng lớn cảnh báo.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc sử dụng các nền tảng AI như Claude sẽ mang lại lợi ích lớn cho các đội bảo mật Việt Nam, đặc biệt trong việc phân tích các sự cố phức tạp và tự động hóa các tác vụ lặp đi lặp lại. Tuy nhiên, các doanh nghiệp nên cân nhắc kỹ lưỡng về chi phí và khả năng tích hợp với hệ thống hiện có. Điều đáng chú ý là, các giải pháp AI tự động có thể giúp giảm tải công việc cho đội bảo mật và cải thiện khả năng ứng phó với các cuộc tấn công mạng.