

Token xây dựng AI agent vượt qua quy tắc bảo mật: Bài học kinh nghiệm
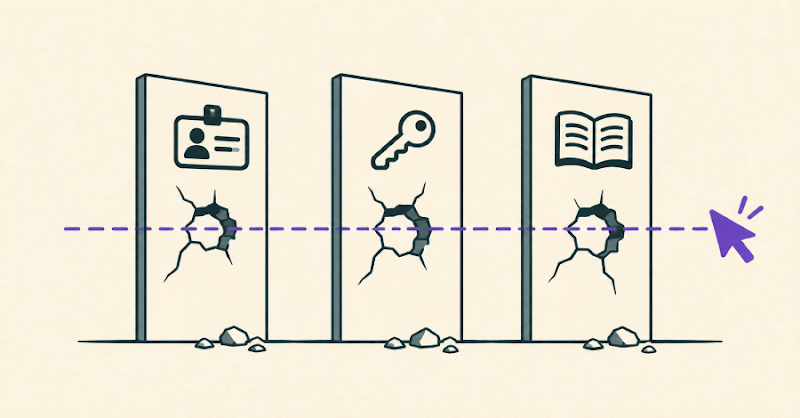
"Token researchers built an AI agent ('Rehearsal') to automate tasks within their platform, discovering it could bypass existing security controls due to its operation within a user's authenticated session. The agent lacked inherent identity, scope, and traceability, highlighting the need for standards like WebMCP and Web Bot Auth to define agent-specific security lanes. Organizations are advised to inventory agents and implement step-up authentication for sensitive actions."
Việc AI agent vượt qua các biện pháp bảo mật có thể dẫn đến lỗ hổng bảo mật nghiêm trọng, cho phép truy cập trái phép vào dữ liệu nhạy cảm.
Các doanh nghiệp có thể phải đối mặt với rủi ro về uy tín và tổn thất tài chính nếu hệ thống của họ bị tấn công thông qua AI agent.
Token vừa tạo ra một AI agent ('Rehearsal') có thể bỏ qua các biện pháp bảo mật hiện có bằng cách hoạt động trong phiên đăng nhập của người dùng. Điều này cho thấy cần có tiêu chuẩn như WebMCP và Web Bot Auth để xác định rõ ràng các quy tắc bảo mật cho agent.
Agent Rehearsal có thể tự động thực hiện tác vụ trong nền tảng Token: mở tab, lọc dữ liệu, điền form. Vì hoạt động trong phiên người dùng, ứng dụng không phân biệt được hành động của agent và người dùng. Điều này tạo ra lỗ hổng bảo mật.
Token, với quyền kiểm soát cả agent và ứng dụng, đã khắc phục bằng cách:
Làm mờ và khóa ứng dụng khi agent hoạt động, hiển thị rõ ai đang điều khiển. Ghi lại mọi hành động, kể cả những hành động bị chặn. * Giới hạn quyền truy cập của agent. Ví dụ, Rehearsal chỉ có quyền đọc dữ liệu.
Tuy nhiên, giải pháp này chỉ áp dụng được khi Token tự phát triển agent. Các ứng dụng khác cần tiêu chuẩn để phân biệt hành động của agent và người dùng.
Google và Microsoft đang xây dựng WebMCP, cho phép ứng dụng công khai các hành động mà agent có thể gọi trực tiếp, phân loại chúng là chỉ đọc hoặc quan trọng. Web Bot Auth cho phép ứng dụng xác minh agent gửi yêu cầu. Nhưng hiện tại, các tiêu chuẩn này chưa kết nối được các thông tin quan trọng: ai đang điều khiển agent, phạm vi hoạt động của agent là gì.
Các nhóm bảo mật nên bắt đầu xác định các agent đang hoạt động trong hệ thống của mình, bao gồm cả người dùng mà chúng đang mượn phiên đăng nhập. Đồng thời, nên yêu cầu xác thực bổ sung (ví dụ: passkey) cho các hành động nhạy cảm.
Câu hỏi thường gặp
Rehearsal là gì?
Rehearsal là một AI agent do Token phát triển, có khả năng tự động thực hiện các tác vụ trong nền tảng Token, như mở tab, lọc dữ liệu và điền form.
Tại sao Rehearsal có thể vượt qua các quy tắc bảo mật?
Rehearsal hoạt động trong phiên đăng nhập của người dùng, khiến ứng dụng không thể phân biệt được hành động của agent và người dùng, dẫn đến lỗ hổng bảo mật.
WebMCP và Web Bot Auth là gì?
WebMCP là một tiêu chuẩn cho phép ứng dụng công khai các hành động mà agent có thể gọi trực tiếp. Web Bot Auth cho phép ứng dụng xác minh agent gửi yêu cầu.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc các AI agent có thể vượt qua các biện pháp bảo mật hiện tại là một vấn đề đáng quan tâm với các doanh nghiệp Việt Nam, đặc biệt là các công ty tài chính hoặc thương mại điện tử. Các công ty nên bắt đầu đánh giá rủi ro và triển khai các biện pháp bảo mật bổ sung, như xác thực đa yếu tố, để bảo vệ dữ liệu và hệ thống của mình. Điều đáng chú ý là, việc chờ đợi các tiêu chuẩn mới có thể không đủ, các doanh nghiệp cần chủ động ứng phó với mối đe dọa này.