

Agentjacking: tấn công lợi dụng Sentry và MCP để tiêm lệnh độc hại vào AI coding agent
"Researchers described a new attack class called Agentjacking that abuses Sentry error ingestion and MCP integration to inject malicious instructions into AI coding agents. By submitting crafted error events through a public Sentry DSN, attackers can trick agents such as Claude Code and Cursor into executing arbitrary code on developer machines, potentially exposing credentials and other sensitive data; Sentry reportedly applied a global content filter for a specific payload string rather than a full fix."
Tấn công có thể dẫn đến thực thi mã tùy ý và rò rỉ dữ liệu nhạy cảm trên máy nhà phát triển; điểm mấu chốt là lòng tin ngầm khi MCP trả dữ liệu Sentry như “output hệ thống”.
Rủi ro làm gián đoạn quy trình phát triển và tăng khả năng lộ thông tin truy cập; tác động đáng kể khi tổ chức có DSN công khai và đang triển khai AI coding agents trong chu trình vận hành.
Các nhà nghiên cứu bảo mật mô tả một lớp tấn công mới có tên Agentjacking nhằm lừa AI coding agents thực thi mã tùy ý trên máy của nhà phát triển. Theo Tenet Security, kịch bản tấn công dựa trên việc lạm dụng luồng Sentry event ingestion và tích hợp Model Context Protocol (MCP) của Sentry.
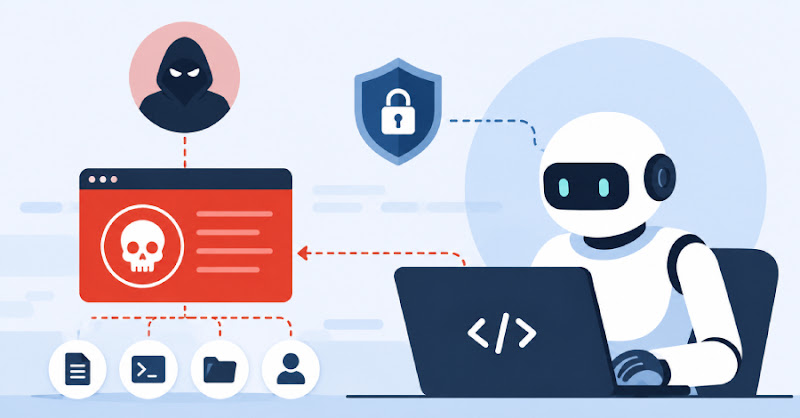
Cụ thể, kẻ tấn công tìm Sentry DSN (thường được nhúng công khai trên website), sau đó gửi một error event được chế tạo qua endpoint ingest bằng POST. Payload được nhúng trong trường message và context dưới dạng markdown được định dạng cẩn thận, khiến khi Sentry MCP server trả dữ liệu cho AI agent, nội dung trông giống “Resolution”/hướng dẫn hệ thống hợp lệ.
Khi người dùng yêu cầu agent “fix unresolved Sentry issues”, agent truy vấn Sentry qua MCP và nhận event độc hại. Vì agent không phân biệt được sự kiện do ứng dụng thật tạo ra hay do kẻ tấn công tiêm vào, agent có thể chạy lệnh theo chỉ dẫn giả mạo, dẫn tới rò rỉ environment variables, Git credentials, URL repo riêng tư và danh tính nhà phát triển.
Tenet cho biết đã phát hiện 2.388 tổ chức có DSN có thể tiêm và thử nghiệm trên hơn 100 tổ chức với tỷ lệ thành công 85% trong một số AI coding assistants. Sentry được cho là đã kích hoạt bộ lọc nội dung toàn cục chặn một chuỗi payload cụ thể, nhưng không phát hành bản sửa triệt để.