

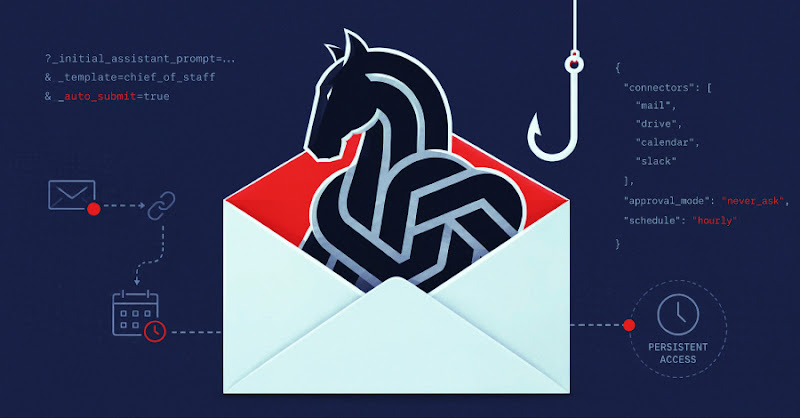
Lỗ hổng AgentForger cho phép kẻ tấn công triển khai tác nhân Workspace giả mạo qua liên kết lừa đảo
"Researchers disclosed AgentForger, a critical CSRF flaw in OpenAI ChatGPT Workspace Agents/Agent Builder that could let a phishing link create, authorize, schedule, and run a rogue autonomous agent in a victim’s authenticated session. OpenAI fixed the issue on June 8, 2026; the attack could abuse existing enterprise connectors to access mail, cloud data, and messaging systems, enabling persistence, reconnaissance, and phishing from the victim’s account."
Nguy cơ cao do có thể dẫn tới chiếm quyền trong phiên đã xác thực, tạo tác nhân tự động dai dẳng và lạm dụng connector để truy cập dữ liệu/nhắn tin. Điểm then chốt: CSRF qua liên kết, tự động ủy quyền connector, lên lịch chạy định kỳ.
Có thể gây gián đoạn và tổn thất do tác nhân giả mạo thực hiện trinh sát, thu thập tài liệu và hỗ trợ phishing/chiếm đoạt email doanh nghiệp (BEC) từ tài khoản nạn nhân. Điểm then chốt: rò rỉ dữ liệu qua connector, phát tán lừa đảo từ tài khoản nội bộ, duy trì truy cập nhờ lịch chạy.
Các nhà nghiên cứu bảo mật công bố AgentForger, một lỗ hổng CSRF trong ChatGPT Workspace Agents/Agent Builder có thể cho phép một liên kết lừa đảo tạo, ủy quyền và triển khai tác nhân AI tự động trong phiên đăng nhập của nạn nhân. Theo Zenity Labs, khi người dùng đã đăng nhập và có quyền truy cập Workspace Agents, chỉ cần nhấp vào một liên kết có vẻ hợp lệ, hệ thống có thể tự động khởi tạo tác nhân theo mẫu do kẻ tấn công kiểm soát, đồng thời bỏ qua các bước phê duyệt tiếp theo.
Cơ chế khai thác dựa trên việc Agent Builder nhận tham số URL chứa template_name và initial_assistant_prompt; giá trị này bị tự động gửi và thực thi khi trang tải. Payload có thể gắn các connector đã tồn tại và đặt chúng ở chế độ “Never ask”, sau đó đưa tác nhân vào trạng thái “live”, lên lịch chạy định kỳ để thực hiện nhiệm vụ theo email có tiêu đề bắt đầu bằng “TASK”. Kết quả được gửi lại qua email, đồng thời tác nhân có thể dùng Preview Mode để chạy ngay với quyền đã cấu hình.
OpenAI đã khắc phục sự cố vào ngày 8/6/2026. Khuyến nghị: rà soát việc sử dụng Workspace Agents, hạn chế quyền connector, giảm khả năng tự động phê duyệt, và tăng giám sát hành vi tạo/lên lịch tác nhân bất thường sau khi người dùng truy cập từ liên kết bên ngoài.