

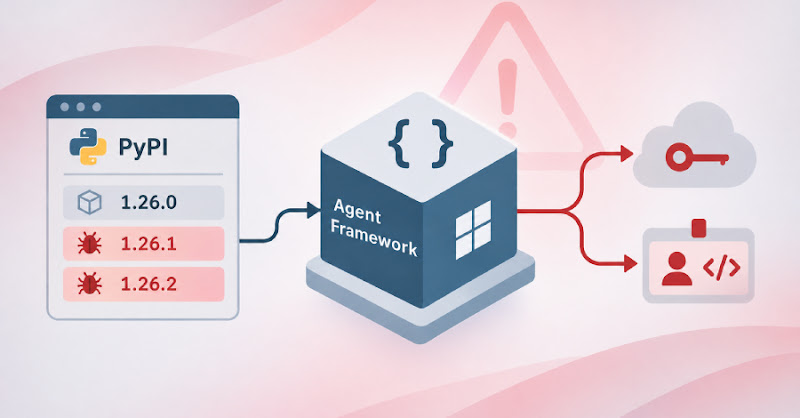
Kẻ tấn công xâm nhập gói Agent Framework của Microsoft để đánh cắp thông tin đăng nhập
"The Microsoft Agent Framework PyPI package (versions 1.26.1 and 1.26.2) was compromised to distribute a credential stealer. The malicious package installs Python startup hooks to collect credentials, environment data, and cloud identity tokens, then exfiltrates them to a hardcoded webhook. Users are advised to isolate affected systems, pin to version 1.26.0, and rotate credentials."
Sự cố này cho thấy chuỗi cung ứng phần mềm là một điểm yếu tiềm ẩn. Việc đánh cắp thông tin đăng nhập có thể dẫn đến xâm nhập hệ thống nghiêm trọng.
Các doanh nghiệp sử dụng Agent Framework có thể bị gián đoạn hoạt động và mất dữ liệu. Chi phí khắc phục sự cố và khôi phục hệ thống có thể đáng kể.
Microsoft Agent Framework (phiên bản 1.26.1 và 1.26.2) bị xâm nhập, cài cắp thông tin đăng nhập. Kẻ tấn công sử dụng Python startup hooks để thu thập thông tin đăng nhập, dữ liệu môi trường và cloud identity tokens, sau đó gửi về một webhook cố định.
Đây là vấn đề đáng quan tâm với các kỹ sư và doanh nghiệp Việt Nam đang sử dụng Agent Framework để xây dựng ứng dụng AI. Việc lộ thông tin đăng nhập có thể dẫn đến xâm nhập hệ thống và mất dữ liệu.
Các phiên bản độc hại được phát hành cách nhau 33 phút vào ngày 17 tháng 11 năm 2026 và hiện đã bị cách ly trên PyPI (Python Package Index). Nguyên nhân xâm nhập vẫn chưa rõ ràng.
Khi cài đặt, gói tin này tạo một file .pth trong thư mục site-packages. File này tự động thực thi mỗi khi Python khởi động, cho phép kẻ tấn công thu thập thông tin ngay cả khi gói không được import trực tiếp. Endor Labs cho biết: "Mỗi wheel thêm một file .pth vào site-packages. Python thực thi các dòng import trong .pth khi khởi động, nên mã độc chạy mỗi khi Python được khởi chạy trong môi trường bị ảnh hưởng."
Thông tin thu thập bao gồm: biến môi trường (dựa trên chuỗi con), file chứa thông tin đăng nhập Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, Hugging Face, Microsoft Azure DevOps agents, và các file .env và .json. Kẻ tấn công còn có thể lấy Azure DevOps OIDC tokens và Azure managed-identity tokens.
Thông tin thu thập được nén, mã hóa Base64 và gửi đến webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. Phiên bản 1.26.2 còn thu thập GitHub Actions OIDC tokens và mở rộng mẫu tìm kiếm biến môi trường liên quan đến thông tin đăng nhập.
Với khoảng 190.000 lượt tải xuống mỗi tháng, người dùng nên: cách ly hệ thống bị ảnh hưởng, ghim gói tin về phiên bản 1.26.0, kiểm tra log proxy/DNS để tìm yêu cầu đến webhook trên, và thay đổi mật khẩu từ hệ thống an toàn.
Câu hỏi thường gặp
Gói Microsoft Agent Framework nào bị ảnh hưởng?
Phiên bản 1.26.1 và 1.26.2 của gói Microsoft Agent Framework bị xâm nhập và phân phối mã độc.
Mã độc làm gì?
Mã độc thu thập thông tin đăng nhập, dữ liệu môi trường và cloud identity tokens, sau đó gửi về một webhook cố định.
Làm thế nào để bảo vệ hệ thống?
Cách ly hệ thống bị ảnh hưởng, ghim gói tin về phiên bản 1.26.0, kiểm tra log proxy/DNS và thay đổi mật khẩu từ hệ thống an toàn.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự việc này cho thấy chuỗi cung ứng phần mềm vẫn là mục tiêu tấn công tiềm năng. Các doanh nghiệp Việt Nam nên kiểm tra kỹ lưỡng các gói tin từ bên thứ ba trước khi sử dụng, đặc biệt là các gói liên quan đến AI và tự động hóa. Điều đáng chú ý là việc xoay vòng mật khẩu không đủ để bảo vệ nếu kẻ tấn công có thể yêu cầu cấp token mới từ các dịch vụ như Azure.