

ACR Stealer: Hai chuỗi xâm nhập được quan sát từ cuối 4/2026 đến giữa 6/2026
"Microsoft reports two ACR Stealer intrusion chains observed from late April 2026 to mid-June 2026, both starting with ClickFix social engineering and ending in credential theft and data exfiltration. One chain uses WebDAV-delivered payloads, staged PowerShell, Python loaders, persistence via scheduled tasks, and in some cases blockchain-based dead-drop C2; the other uses MSHTA, obfuscated PowerShell, and steganography-assisted in-memory execution. No CVE is cited; mitigation focuses on detecting ClickFix lures, suspicious WebDAV/MSHTA activity, obfuscated PowerShell, scheduled-task persistence, and browser credential theft."
Tác động đáng kể đến an toàn thông tin do chuỗi tấn công hướng tới trộm cắp credential/token và thu thập dữ liệu để exfiltration; đồng thời có thể dẫn tới chiếm quyền tài khoản và mở rộng xâm nhập. Điểm then chốt: ClickFix → credential theft → data staging/exfiltration.
Rủi ro vận hành tập trung vào khả năng làm lộ dữ liệu doanh nghiệp và gián đoạn do điều tra/khắc phục sau xâm nhập. Điểm then chốt: tài khoản bị chiếm có thể kéo theo truy cập trái phép vào tài nguyên đám mây và phát sinh chi phí hunting/forensics để xác định phạm vi lây nhiễm.
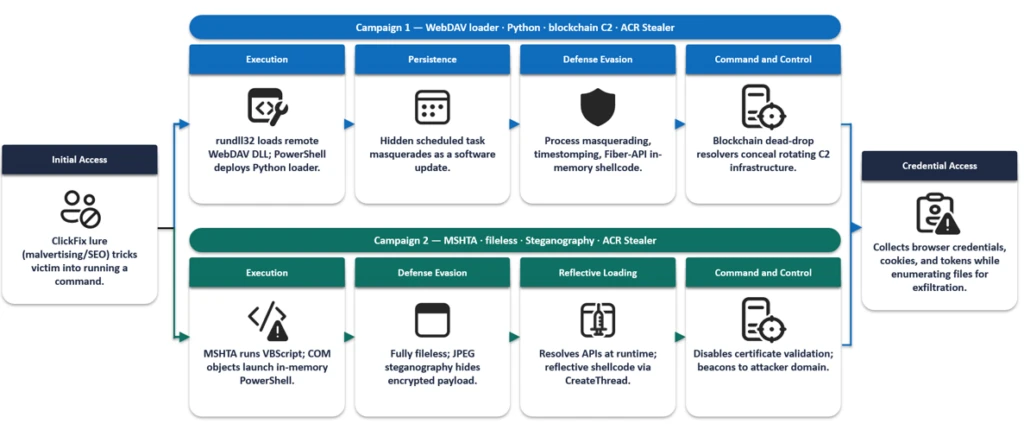
Microsoft Defender Experts ghi nhận ACR Stealer gia tăng hoạt động trong giai đoạn từ cuối tháng 4/2026 đến giữa tháng 6/2026, với hai chuỗi xâm nhập nổi bật. Cả hai đều bắt đầu bằng kỹ thuật ClickFix (mồi nhử kỹ thuật xã hội) để khiến nạn nhân thực thi lệnh của đối tượng, sau đó dẫn tới trộm cắp thông tin xác thực trên trình duyệt, thu thập dữ liệu nhạy cảm và chuẩn bị exfiltration.
Chuỗi 1 sử dụng WebDAV để phân phối payload, kết hợp PowerShell được làm rối, loader Python và thiết lập bền vững qua scheduled task. Một số trường hợp còn dùng cơ chế blockchain dead-drop C2 để phân giải địa chỉ hạ tầng điều khiển, làm tăng khó khăn cho việc truy vết và gỡ bỏ. Chuỗi 2 đi theo hướng “fileless” hơn: khởi tạo bằng MSHTA, thực thi PowerShell làm rối và dùng steganography để hỗ trợ nạp payload vào bộ nhớ.
Khuyến nghị: ưu tiên giám sát ClickFix lures, các hành vi đáng ngờ liên quan WebDAV/MSHTA, PowerShell obfuscated, cơ chế scheduled-task persistence, và dấu hiệu truy cập kho dữ liệu xác thực trình duyệt. Microsoft Defender for Endpoint có thể hỗ trợ phát hiện theo hành vi (living-off-the-land), thực thi trong bộ nhớ và đánh cắp thông tin đăng nhập.