

8 khóa CA của eMudhra bị xâm phạm, gây ra các bản sửa khẩn cấp cho trình duyệt
"The private keys for eight eMudhra intermediate CA certificates were compromised, potentially allowing malicious actors to issue fraudulent certificates. Browsers like Chrome, Firefox, and Go have implemented emergency fixes, including certificate revocation and root store updates, to mitigate the risk. The impact is limited by Certificate Transparency logging requirements, but software relying on outdated root bundles remains vulnerable."
Sự cố xâm phạm khóa CA có thể dẫn đến việc phát hành chứng chỉ giả mạo, gây nguy hiểm cho tính bảo mật của kết nối TLS. Các tổ chức cần cập nhật hệ thống ngay lập tức.
Các doanh nghiệp có thể gặp gián đoạn dịch vụ nếu chứng chỉ TLS của họ bị thu hồi. Việc cập nhật phần mềm và gói root bundle là rất quan trọng để giảm thiểu rủi ro.
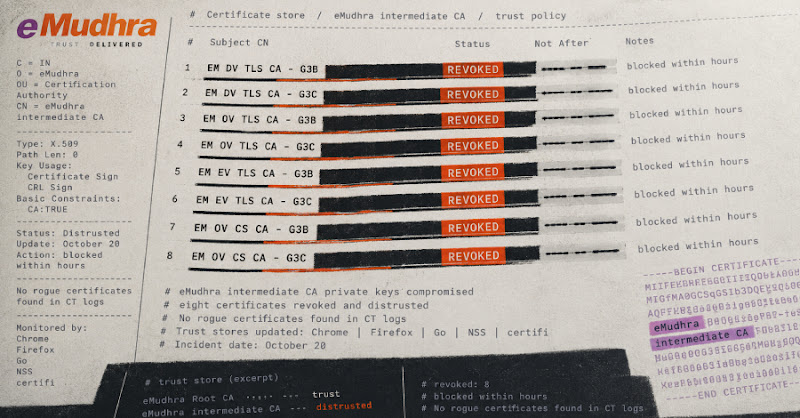
Ngày 20 tháng 10, Mozilla và Chrome Root Program xác nhận các khóa riêng tư của 8 chứng chỉ CA trung gian eMudhra đã bị xâm phạm. Bất kỳ ai nắm giữ các khóa này đều có thể cấp chứng chỉ cho bất kỳ trang web nào mà trình duyệt chấp nhận.
Một nhà nghiên cứu báo cáo sự xâm phạm này vào tối ngày 17 tháng 10. Chrome và Firefox đã chặn 8 chứng chỉ này trong vòng vài giờ sau khi Chrome xác minh thông tin. Việc sử dụng Certificate Transparency (CT) logging hạn chế tác động, nhưng phần mềm sử dụng các gói root bundle cũ vẫn dễ bị tấn công.
eMudhra là một CA của Ấn Độ bán chứng chỉ dưới thương hiệu emSign tại Ấn Độ, Hoa Kỳ và Hà Lan. Các chứng chỉ bị xâm phạm bao gồm:
TLS, domain validated: EM DV TLS CA - G3B (eMudhra BV, Netherlands) và EM DV TLS CA - G3C (eMudhra Inc, United States) TLS, organization validated: EM OV TLS CA - G3B và EM OV TLS CA - G3C TLS, extended validation: EM EV TLS CA - G3B và EM EV TLS CA - G3C Code signing: EM OV CS CA - G3B và EM OV CS CA - G3C
Chrome đã chặn các chứng chỉ này bằng cách sử dụng CRLSet, cơ chế tương tự để xử lý các chứng chỉ rogue cho các domain của Google. Mozilla cũng đã triển khai bản cập nhật OneCRL cho Firefox. Apple, Microsoft và các trust store khác cũng đã được thông báo. Các bản sửa lỗi đã được phát hành cho Go, Firefox, NSS, Python certifi và Rust webpki-roots.
Điều quan trọng là nhiều chương trình kiểm tra chứng chỉ TLS không kiểm tra revocation data và vẫn tin tưởng vào chuỗi cho đến khi code hoặc gói root bundle được cập nhật.
Câu hỏi thường gặp
Các chứng chỉ nào của eMudhra bị xâm phạm?
8 chứng chỉ CA trung gian của eMudhra, bao gồm các chứng chỉ TLS (domain validated, organization validated, extended validation) và code signing, đã bị xâm phạm. Chi tiết các chứng chỉ này được liệt kê trong bài viết.
Chrome và Firefox đã phản ứng như thế nào?
Chrome và Firefox đã chặn các chứng chỉ bị xâm phạm bằng cách sử dụng CRLSet và OneCRL, tương ứng. Các bản cập nhật này được triển khai tự động và không yêu cầu người dùng khởi động lại trình duyệt.
Các nhà phát triển cần làm gì?
Các nhà phát triển nên cập nhật các gói root bundle và thư viện kiểm tra chứng chỉ TLS của họ để đảm bảo rằng các chứng chỉ bị xâm phạm không còn được tin tưởng. Các bản cập nhật đã được phát hành cho Go, Python, Rust và các công cụ khác.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự cố này cho thấy tầm quan trọng của việc cập nhật thường xuyên các gói root bundle, đặc biệt đối với các hệ thống không tự động cập nhật revocation data. Các doanh nghiệp Việt Nam sử dụng phần mềm hoặc dịch vụ phụ thuộc vào các chứng chỉ này nên kiểm tra và áp dụng các bản vá mới nhất. Điều đáng chú ý là việc sử dụng Certificate Transparency logging đã giúp hạn chế phạm vi ảnh hưởng của sự cố này.