

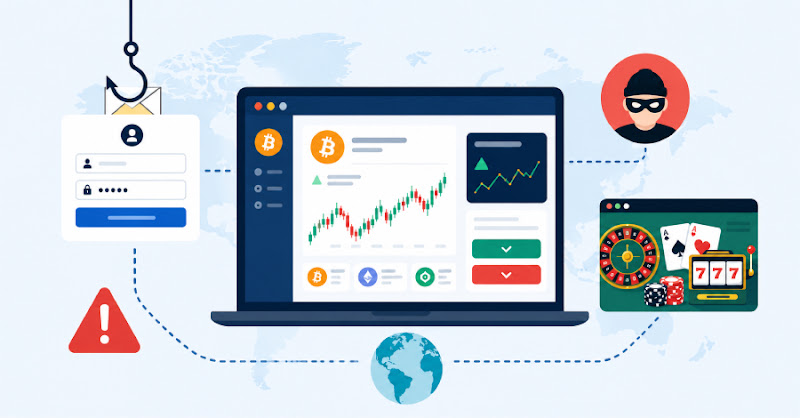
Hơn 236.000 website dùng DCloud Uni-App cho lừa đảo đầu tư, phishing và chiếm ví tiền
"Infoblox reported that 236,493 second-level domains are using DCloud Uni-App-based templates to run crypto scams, phishing pages, wallet drainers, and other fraudulent operations. The activity has been ongoing since mid-2022, with many sites hosted on mainstream providers and a smaller share using bulletproof hosting; the article does not describe a software vulnerability or CVE, but notes that operators are stripping framework fingerprints to evade detection."
Nguy cơ chủ yếu đến từ phishing và wallet drainers trên diện rộng, kèm chiến thuật che dấu dấu vân tay framework để né phát hiện; điều này làm tăng khả năng lừa người dùng và gây thất thoát tài sản.
Tác động vận hành tập trung vào rủi ro người dùng nội bộ bị lừa và chi phí xử lý sự cố/thu hồi khi có tấn công xã hội; mức độ ảnh hưởng phụ thuộc vào mức độ tổ chức có người dùng tương tác với nền tảng/đường dẫn bên ngoài.
Theo báo cáo từ Infoblox, có 236.493 tên miền cấp hai đang sử dụng các mẫu (template) xây dựng trên DCloud Uni-App để triển khai nhiều hoạt động gian lận, bao gồm lừa đảo đầu tư, phishing, giả mạo sàn/nhãn hiệu và wallet drainers. Hoạt động này được ghi nhận kéo dài từ giữa năm 2022, với các trang trải rộng nhiều châu lục và nhắm tới người dùng nói ít nhất 8 ngôn ngữ.
Infoblox lưu ý việc dùng Uni-App không tự thân là dấu hiệu độc hại. Tuy nhiên, các chiến dịch có chung đặc điểm kỹ thuật và hành vi như giao diện môi giới giả, luồng mời kết nối ví, giao diện cờ bạc có kết quả “định sẵn”, và hạ tầng bulletproof hosting. Đáng chú ý, một nhóm vận hành đã lược bỏ dấu vân tay (fingerprints) mặc định của framework để né nhận diện dựa trên chữ ký.
Về hạ tầng, phần lớn tên miền được lưu trên các nhà cung cấp phổ biến như Cloudflare, Alibaba Cloud, Tencent Cloud và AWS; khoảng 6% sử dụng dịch vụ bulletproof hosting. Khuyến nghị: tăng cường giám sát DNS/threat intel, kiểm tra các dấu hiệu giả mạo giao diện và luồng xác thực ví, đồng thời rà soát quy trình cảnh báo khi phát hiện mẫu framework bị “ẩn”.