

Phát hiện 18 gói npm độc hại giả mạo gói Alibaba, triển khai RAT đa nền tảng
"Researchers identified 18 malicious npm packages that impersonate Alibaba private packages and deliver a cross-platform remote access trojan to developers using Alibaba-related tools. The supply chain attack uses layered dependencies and OS-specific payloads to achieve persistence, credential theft, remote command execution, file transfer, and lateral movement across Windows, Linux, and macOS; no CVE is associated with this incident."
Tác động nghiêm trọng đối với chuỗi cung ứng: RAT đa nền tảng và khả năng di chuyển ngang có thể mở rộng phạm vi xâm nhập trong môi trường doanh nghiệp. Điểm đáng chú ý gồm trộm cắp credential và duy trì truy cập sau khi gỡ gói.
Nguy cơ cao cho vận hành và dữ liệu: kẻ tấn công có thể nhắm tới hệ thống phát triển và môi trường nghiên cứu/HPC, gây gián đoạn và rò rỉ thông tin. Tác động kinh doanh tăng do tính nhắm mục tiêu và khả năng thu thập cấu hình đám mây (trong vụ mrmustard).
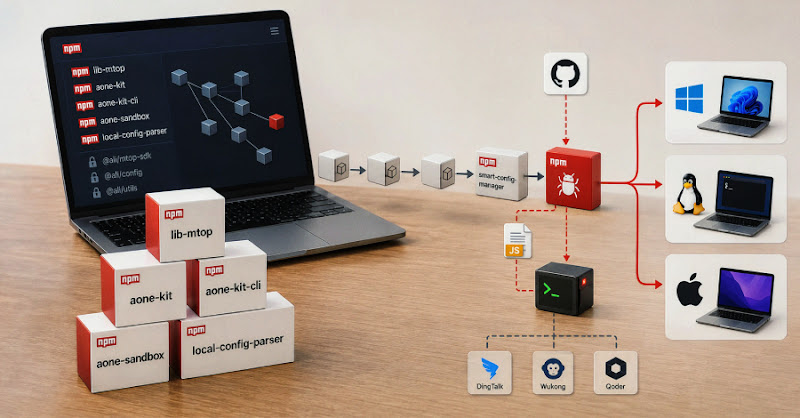
Các nhà nghiên cứu bảo mật phát hiện 18 gói npm độc hại nhắm vào người dùng các công cụ phát triển liên quan đến Alibaba, thông qua một chuỗi cung ứng phần mềm có chủ đích. Các gói này cài remote access trojan (RAT) đa nền tảng cho Windows, Linux và macOS, sử dụng phụ thuộc theo lớp và tải trọng theo hệ điều hành để đạt duy trì truy cập, trộm cắp thông tin xác thực, thực thi lệnh từ xa, truyền tệp và di chuyển ngang.
Một ví dụ là lib-mtop, gói không có chức năng khi phát hành từ 11/2023, nhưng sau đó được cập nhật với cơ chế loader tải mã JavaScript từ xa bằng curl rồi thực thi. Nhóm gói “lure” giả mạo các gói riêng dưới scope @ali đóng vai trò kích hoạt cây phụ thuộc. Một lớp trung gian liên kết đến các gói chứa logic loader; giai đoạn cuối dùng rule engine và mô-đun vm để tải payload tùy theo OS. Payload được lấy từ miền giả dạng Alibaba: aone-cli-next.oss-cn-beijing.aliyuncs[.]com.
Khuyến nghị: nếu đã cài các gói liên quan, hãy giả định bị xâm nhập, xoay lại credential từ máy sạch, và kiểm tra dấu hiệu bất thường trên hệ thống phát triển. Ngoài ra, bài viết cũng đề cập một vụ khác với gói mrmustard (0.7.4) bị “poisoned” để đánh cắp SSH/AWS/Kubernetes và cài cơ chế bền vững.